

本文来自: 链上分析师 SomaXBT
编译|Odaily 星球日报( @OdailyChina );译者|Azuma( @azuma_eth )
距离币安被盗 63 亿美元已经过去了三天。截至 11 月 1 日晚 21:27, 攻击者(洗钱团队)仅通过波场(Tron)这一条资金转移路径,就已经洗出了约 2.42 亿美元。 而在此前的冻结行动之后,攻击者仍控制着约 35 亿美元的赃款。
以下是我通过链上追踪,对此次攻击者洗钱活动进行的完整分析。
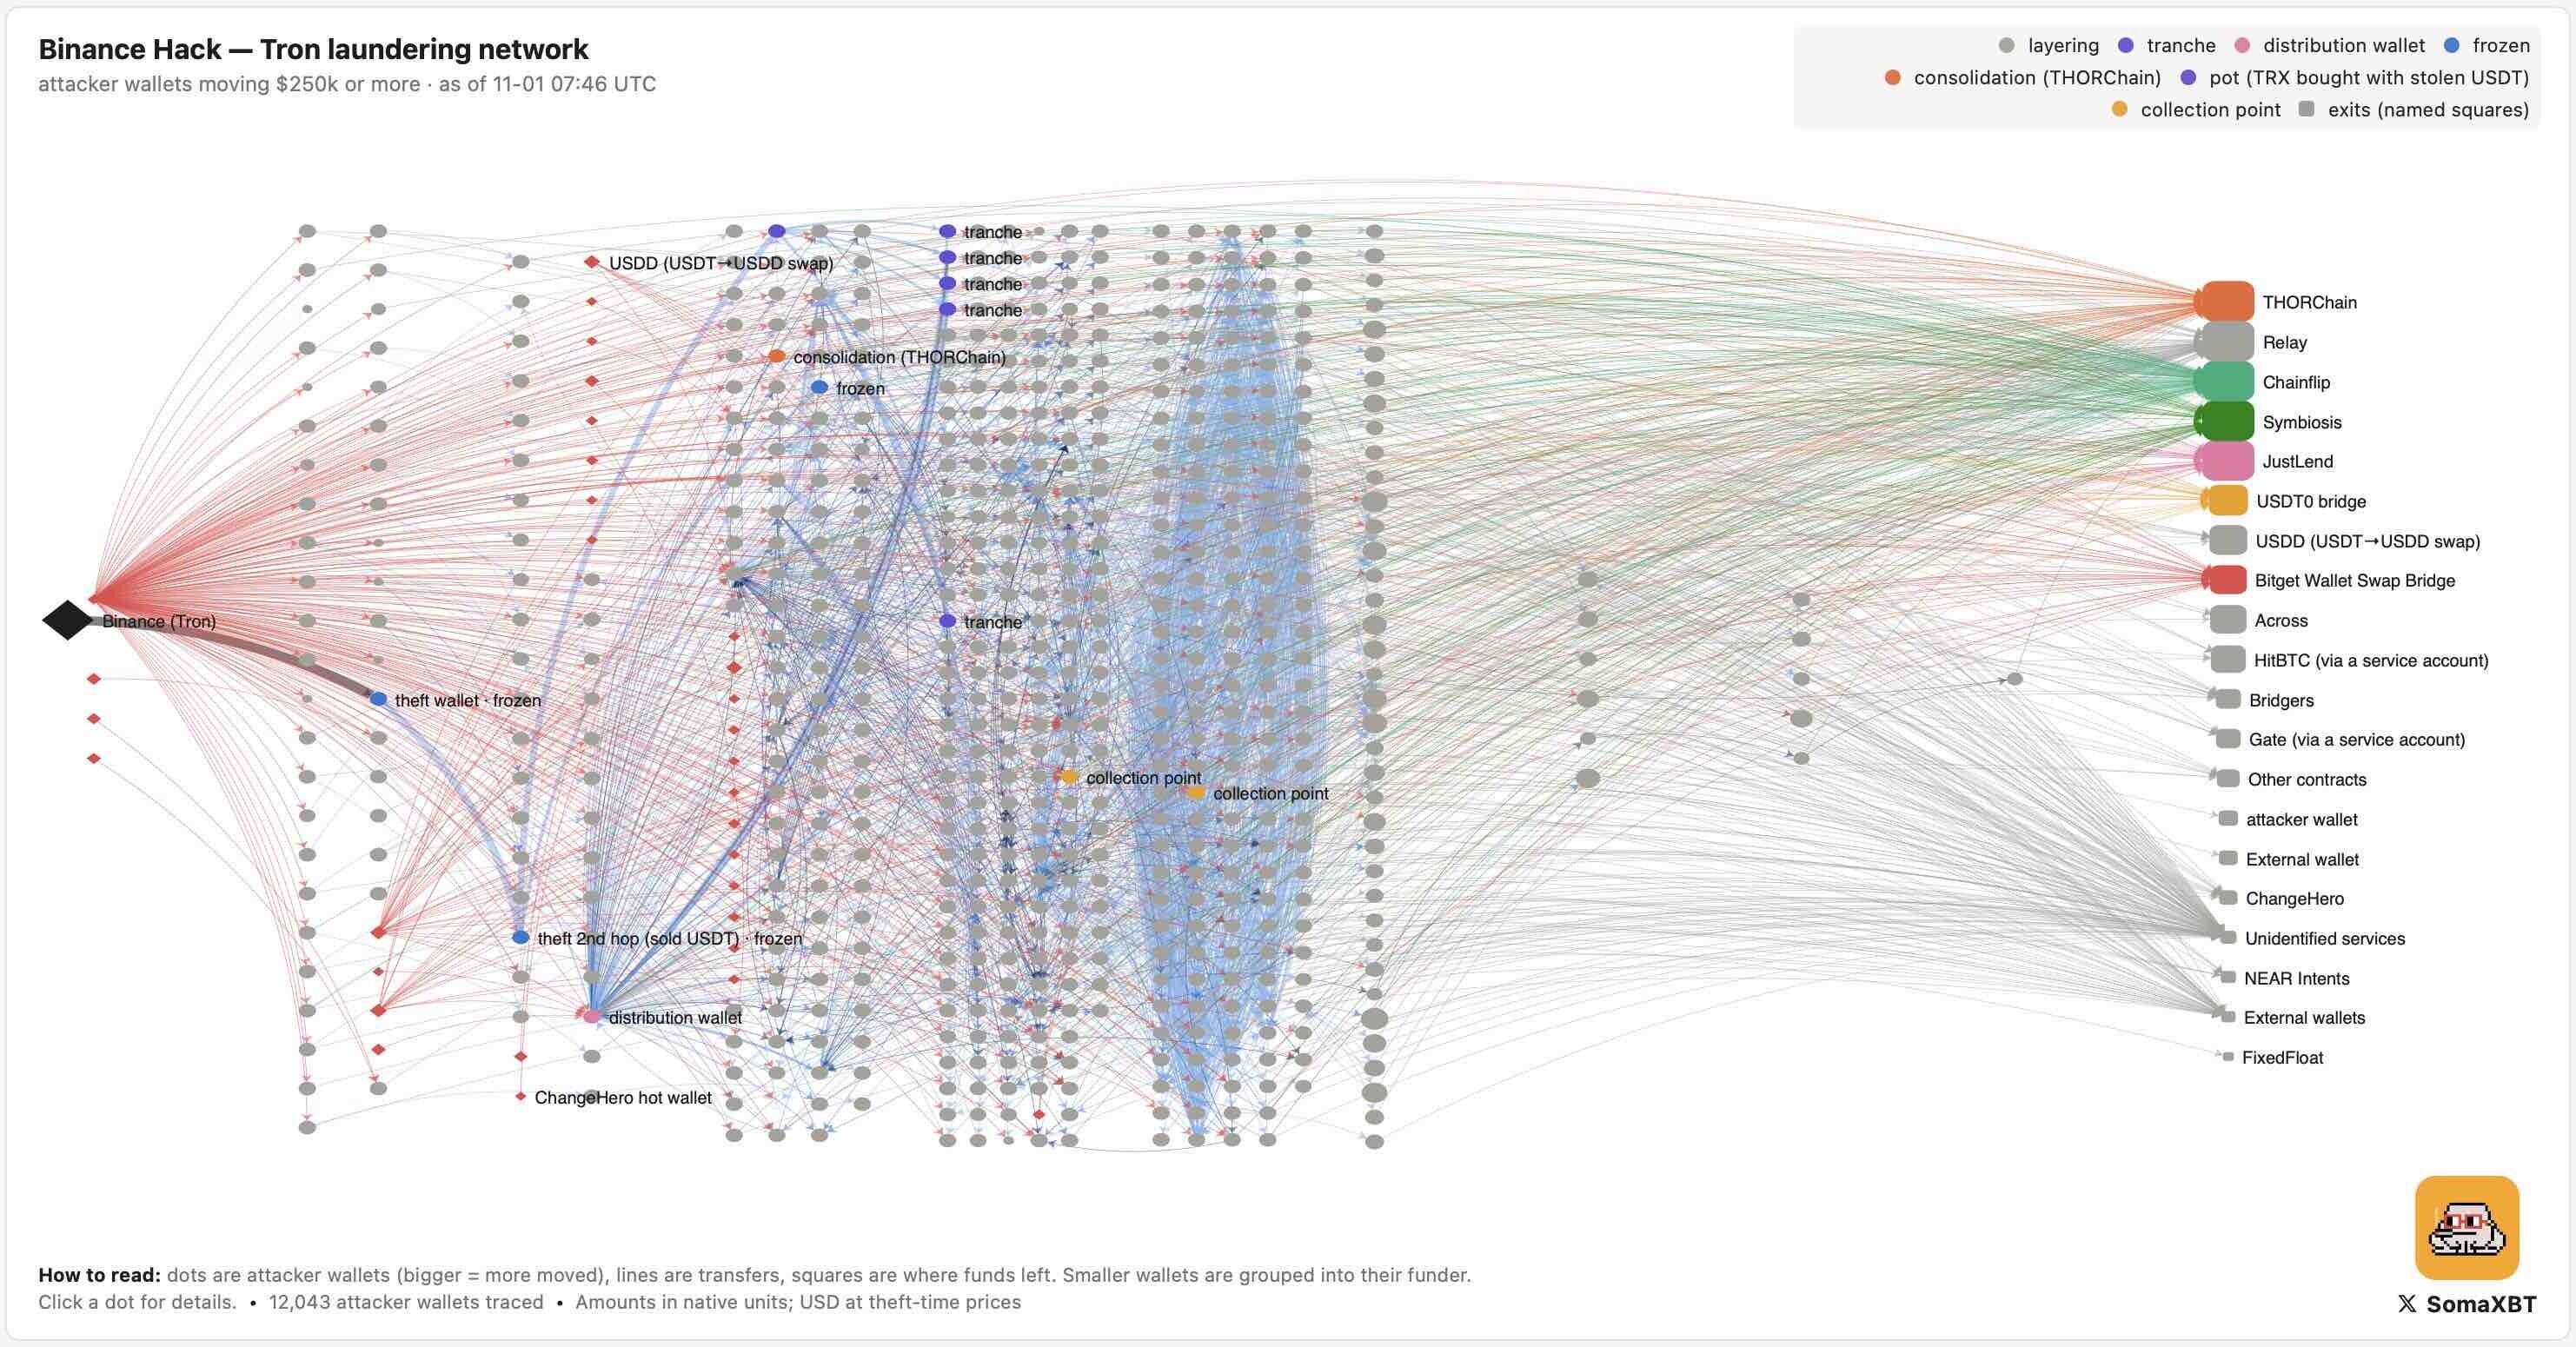
波场链上动向
攻击者在波场网络上共盗取了 6.28 亿美元(包括 6.127 亿 USDT 和 4640 万 TRX)。
事件发生首日,Tether 冻结了 3.787 亿 USDT,剩余约 2.49 亿美元的 TRX 由攻击者控制,并继续转移。此后,这笔资金主要分成了三个方向。
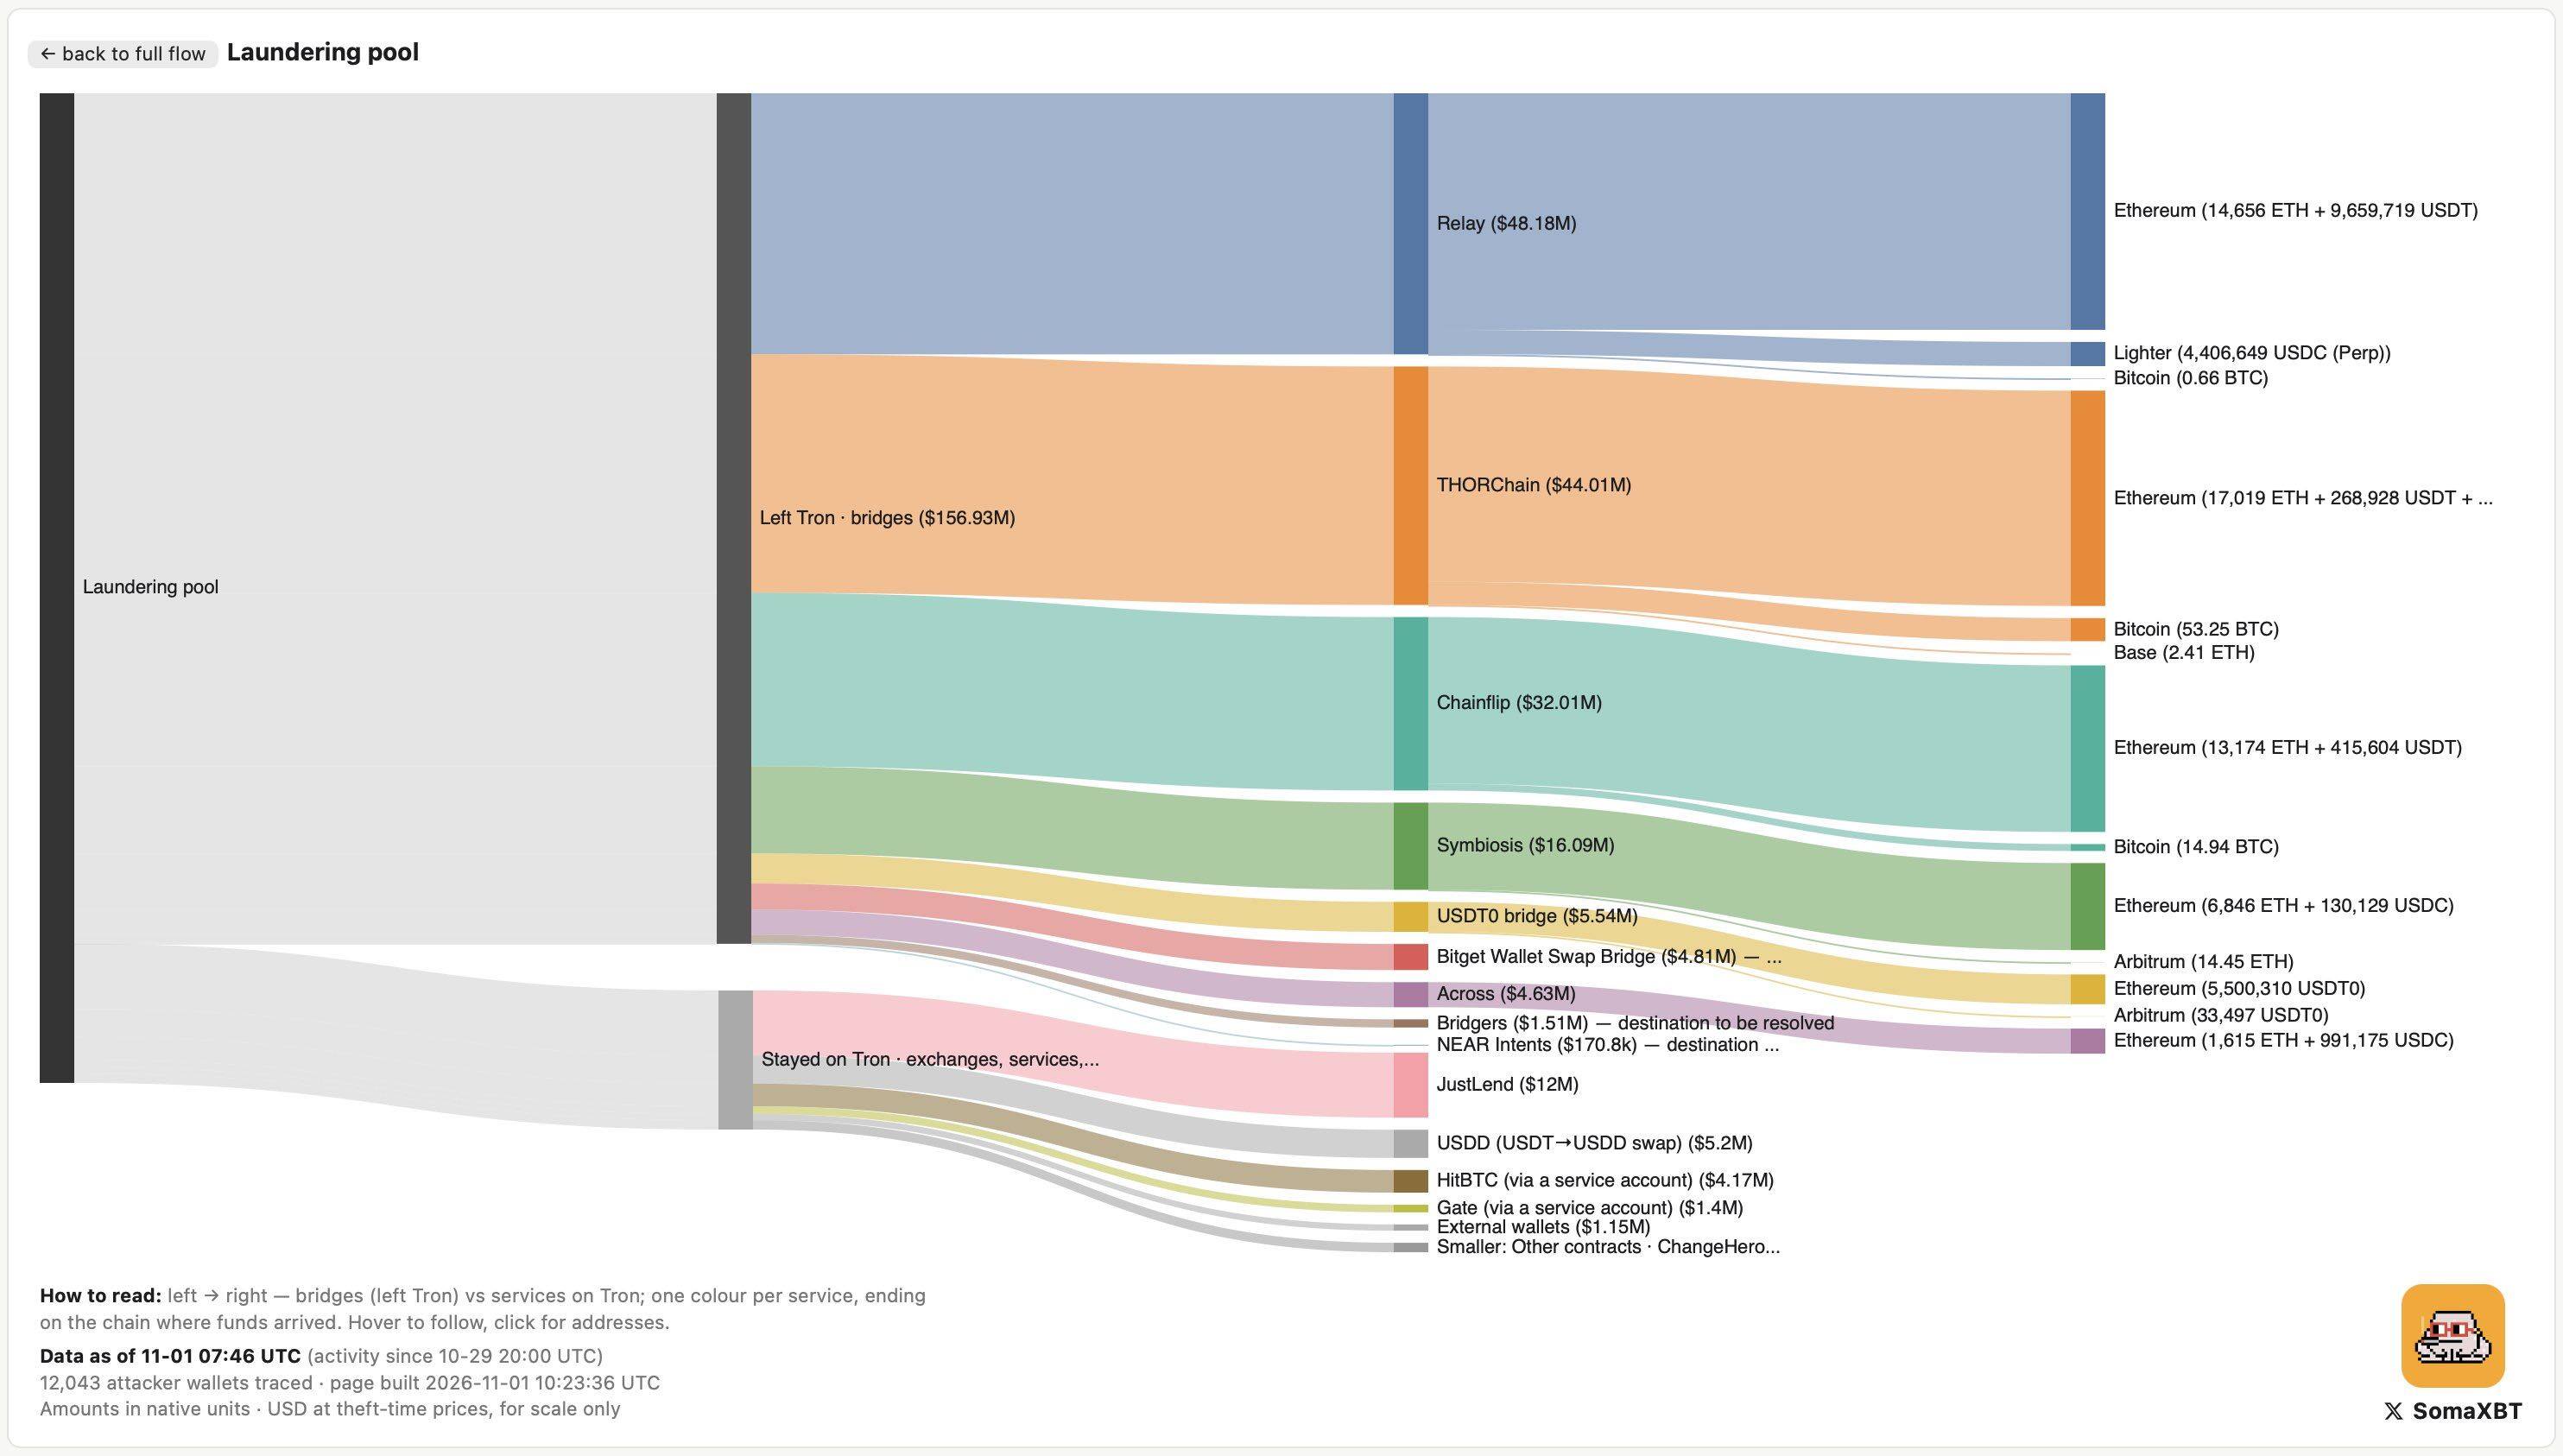
第一个方向是通过跨链桥转移,涉及资金约 1.94 亿美元。 其中,以下几条路径承担了主要的资金转移工作:
- Relay:4800 万美元;
- THORChain:4400 万美元;
- Chainflip:3210 万美元;
- Symbiosis:1600 万美元;
- USDT0:550 万美元;
- Across:470 万美元。
第二个方向是通过 Bitget Wallet 等服务转移,涉及约 4300 万美元。 其中,Bitget Wallet 占据了 4170 万美元;此外还有 Bridgers 和 NEAR Intents。相关资金的最终去向仍有待确认。
第三个方向是仍留在波场网络上的资金,总额约 2600 万美元。 主要去向包括:
- JustLend:1200 万美元;
- USDT 兑换 USDD:520 万美元;
- HitBTC 的服务账户:420 万美元;
- Gate 的服务账户:140 万美元;
- ChangeHero 以及其他小型服务。
剩余约 2200 万美元则在整个转移过程中损耗于手续费、滑点和价格波动。从跨链后的资金去向来看, 大部分资金最终流入了以太坊主网,包括约 53300 ETH;此外,还有约 68.8 BTC 转入了比特币网络;约 1590 万 USDT 和 120 万 USDC 留在以太坊;441 万 USDC 转入 Lighter;另有少量资金流入 Arbitrum 和 Base。
下图展示了波场网络上的赃款在冻结之后的完整流向,包括资金经过的各个跨链桥,以及最终抵达的目标链。
出逃路径一:THORChain
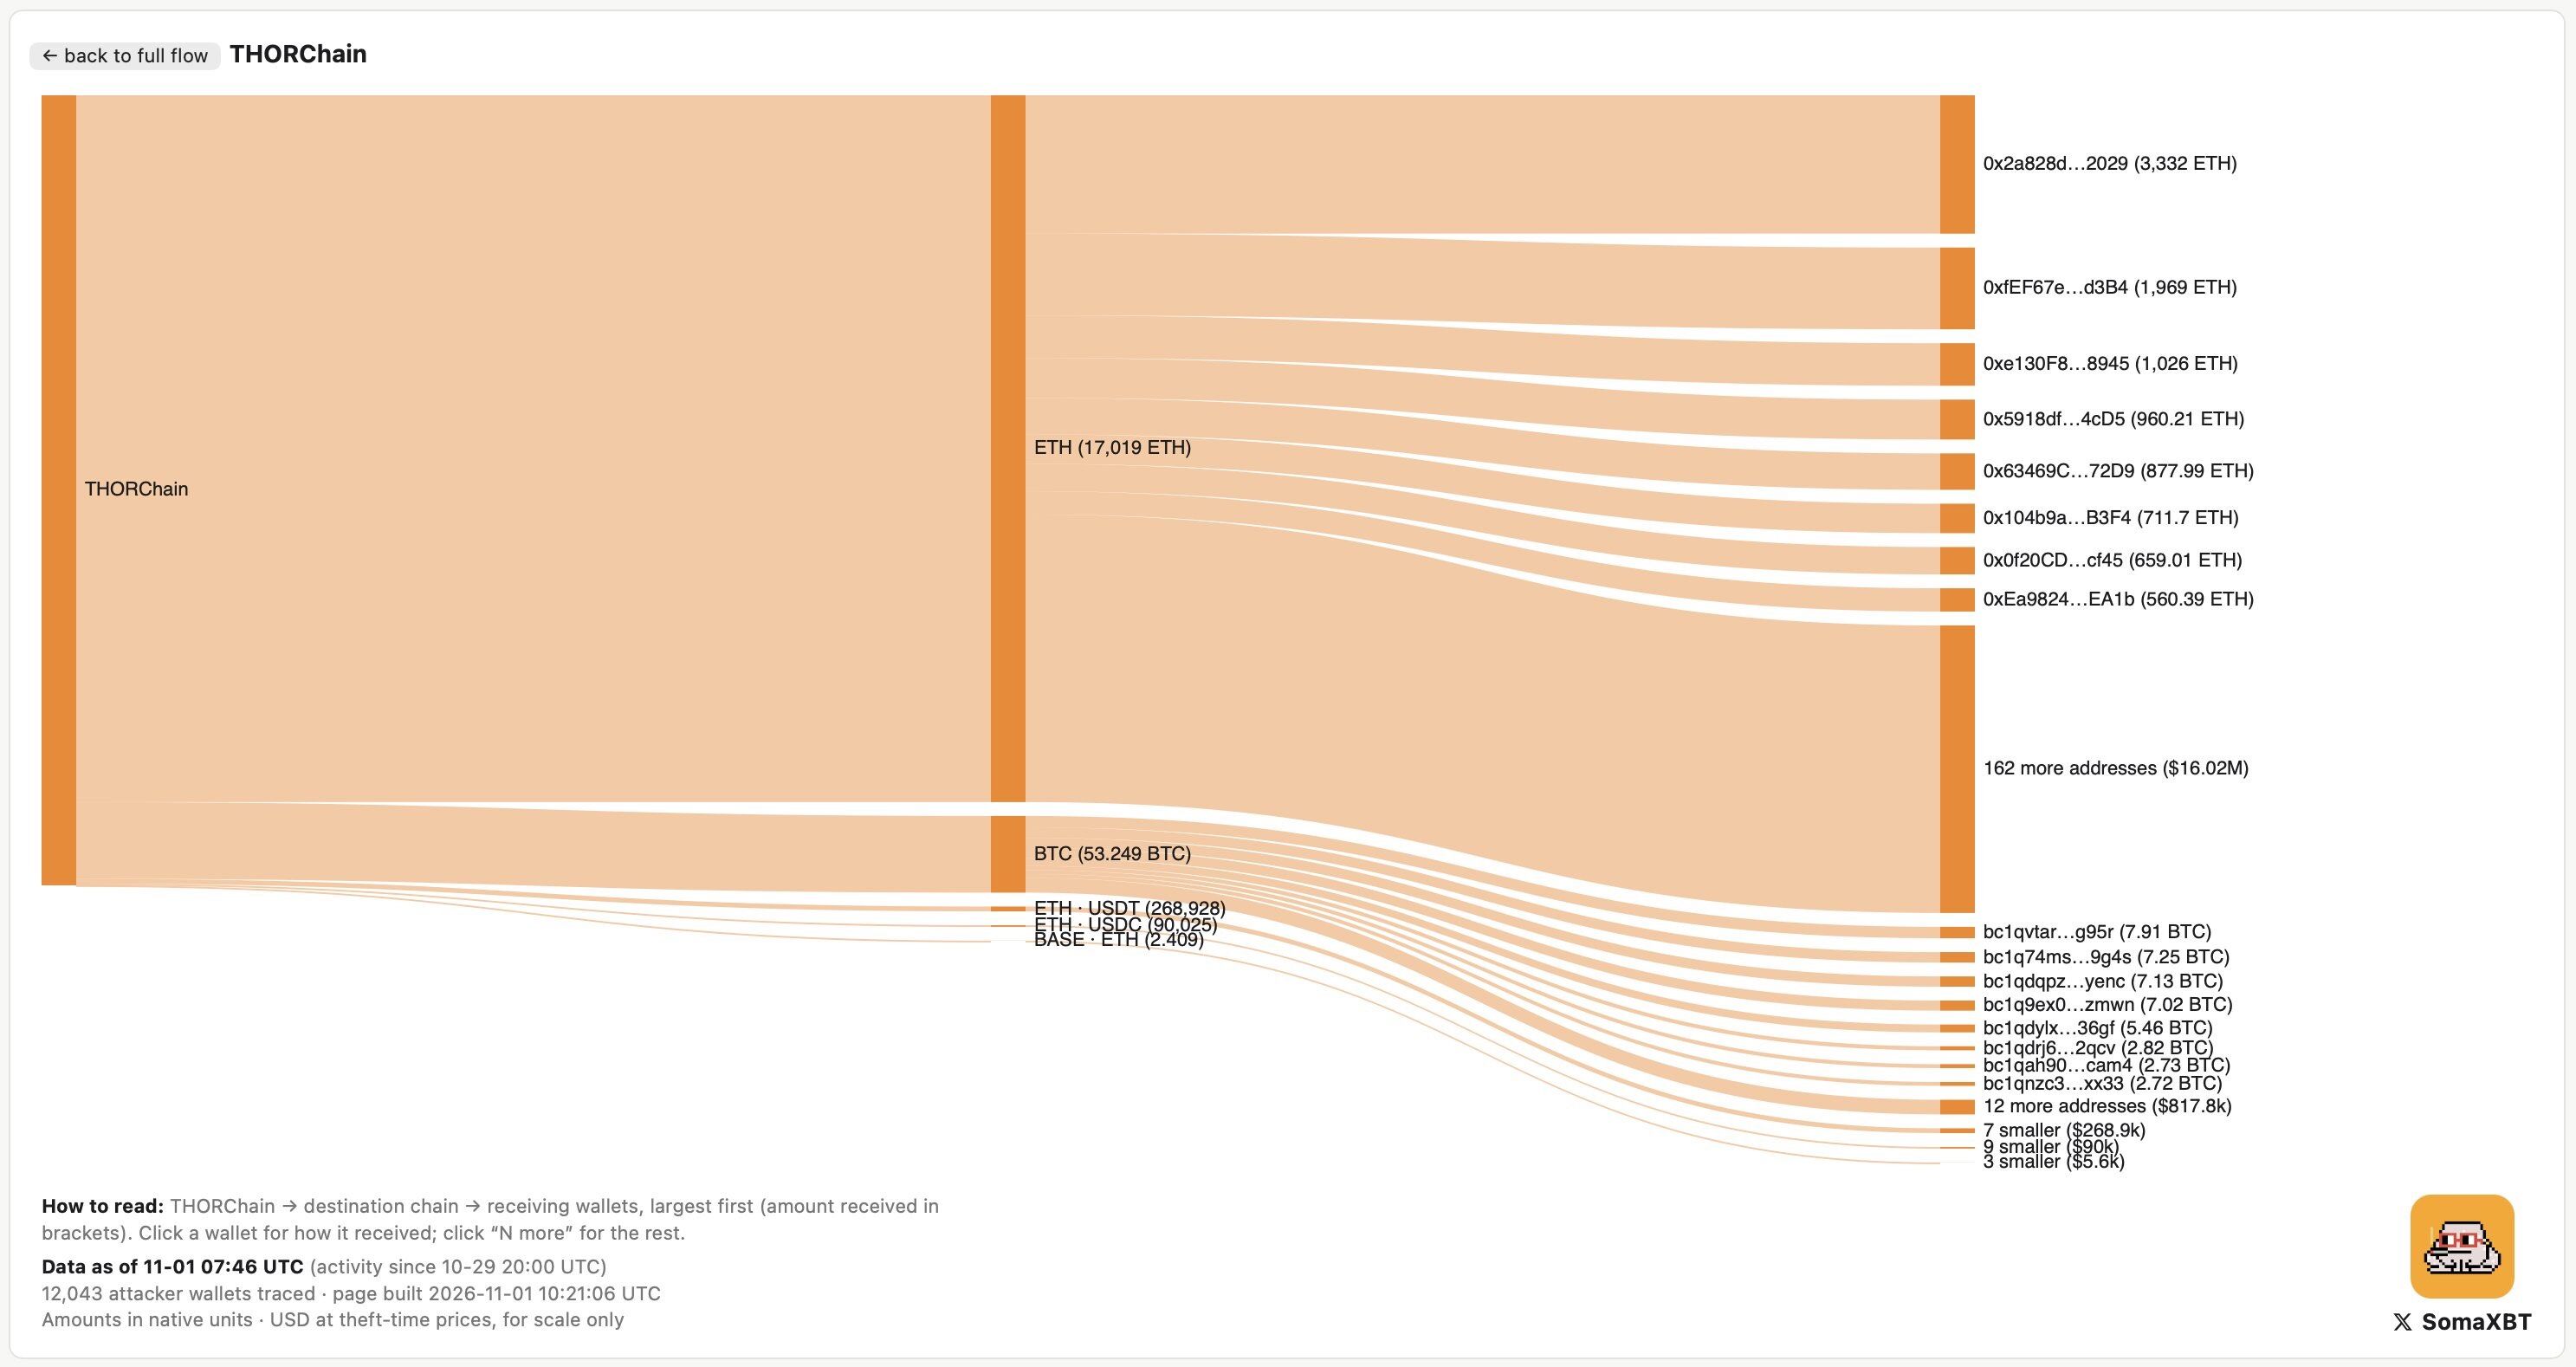
THORChain 是此次攻击者从波场网络转移资金的最大单一通道。攻击者通过 2697 笔存款,向 THORChain 注入了 1.851 亿 TRX 和 383 万 USDT。
最终转出的资金包括:
- 17,019 ETH,分散至 170 个以太坊地址;
- 53.25 BTC,分散至 20 个比特币地址;
- 268,928 USDT 和 90,025 USDC,转入以太坊;
- 2.41 ETH 转入 Base;
- 8.01 ZEC。
此外,另有 4687 万 TRX 和 33.9 万 USDT 被退回攻击者的波场钱包,随后又通过其他渠道转出。
从净额来看, 攻击者通过 THORChain 兑换了约 4830 万美元,最终收到约 4270 万美元,约 570 万美元(12%)损耗在手续费和滑点上。 参与这些兑换的前端接口,则通过相关交易获得了约 14.58 万枚 RUNE(约合 9.5 万美元)的收益分成。
下图展示了通过 THORChain 转出的资金最终流向哪些区块链,以及对应的接收钱包。
出逃路径二:Relay Protocol
Relay Protocol 在此次洗钱活动中扮演的角色远超以往。
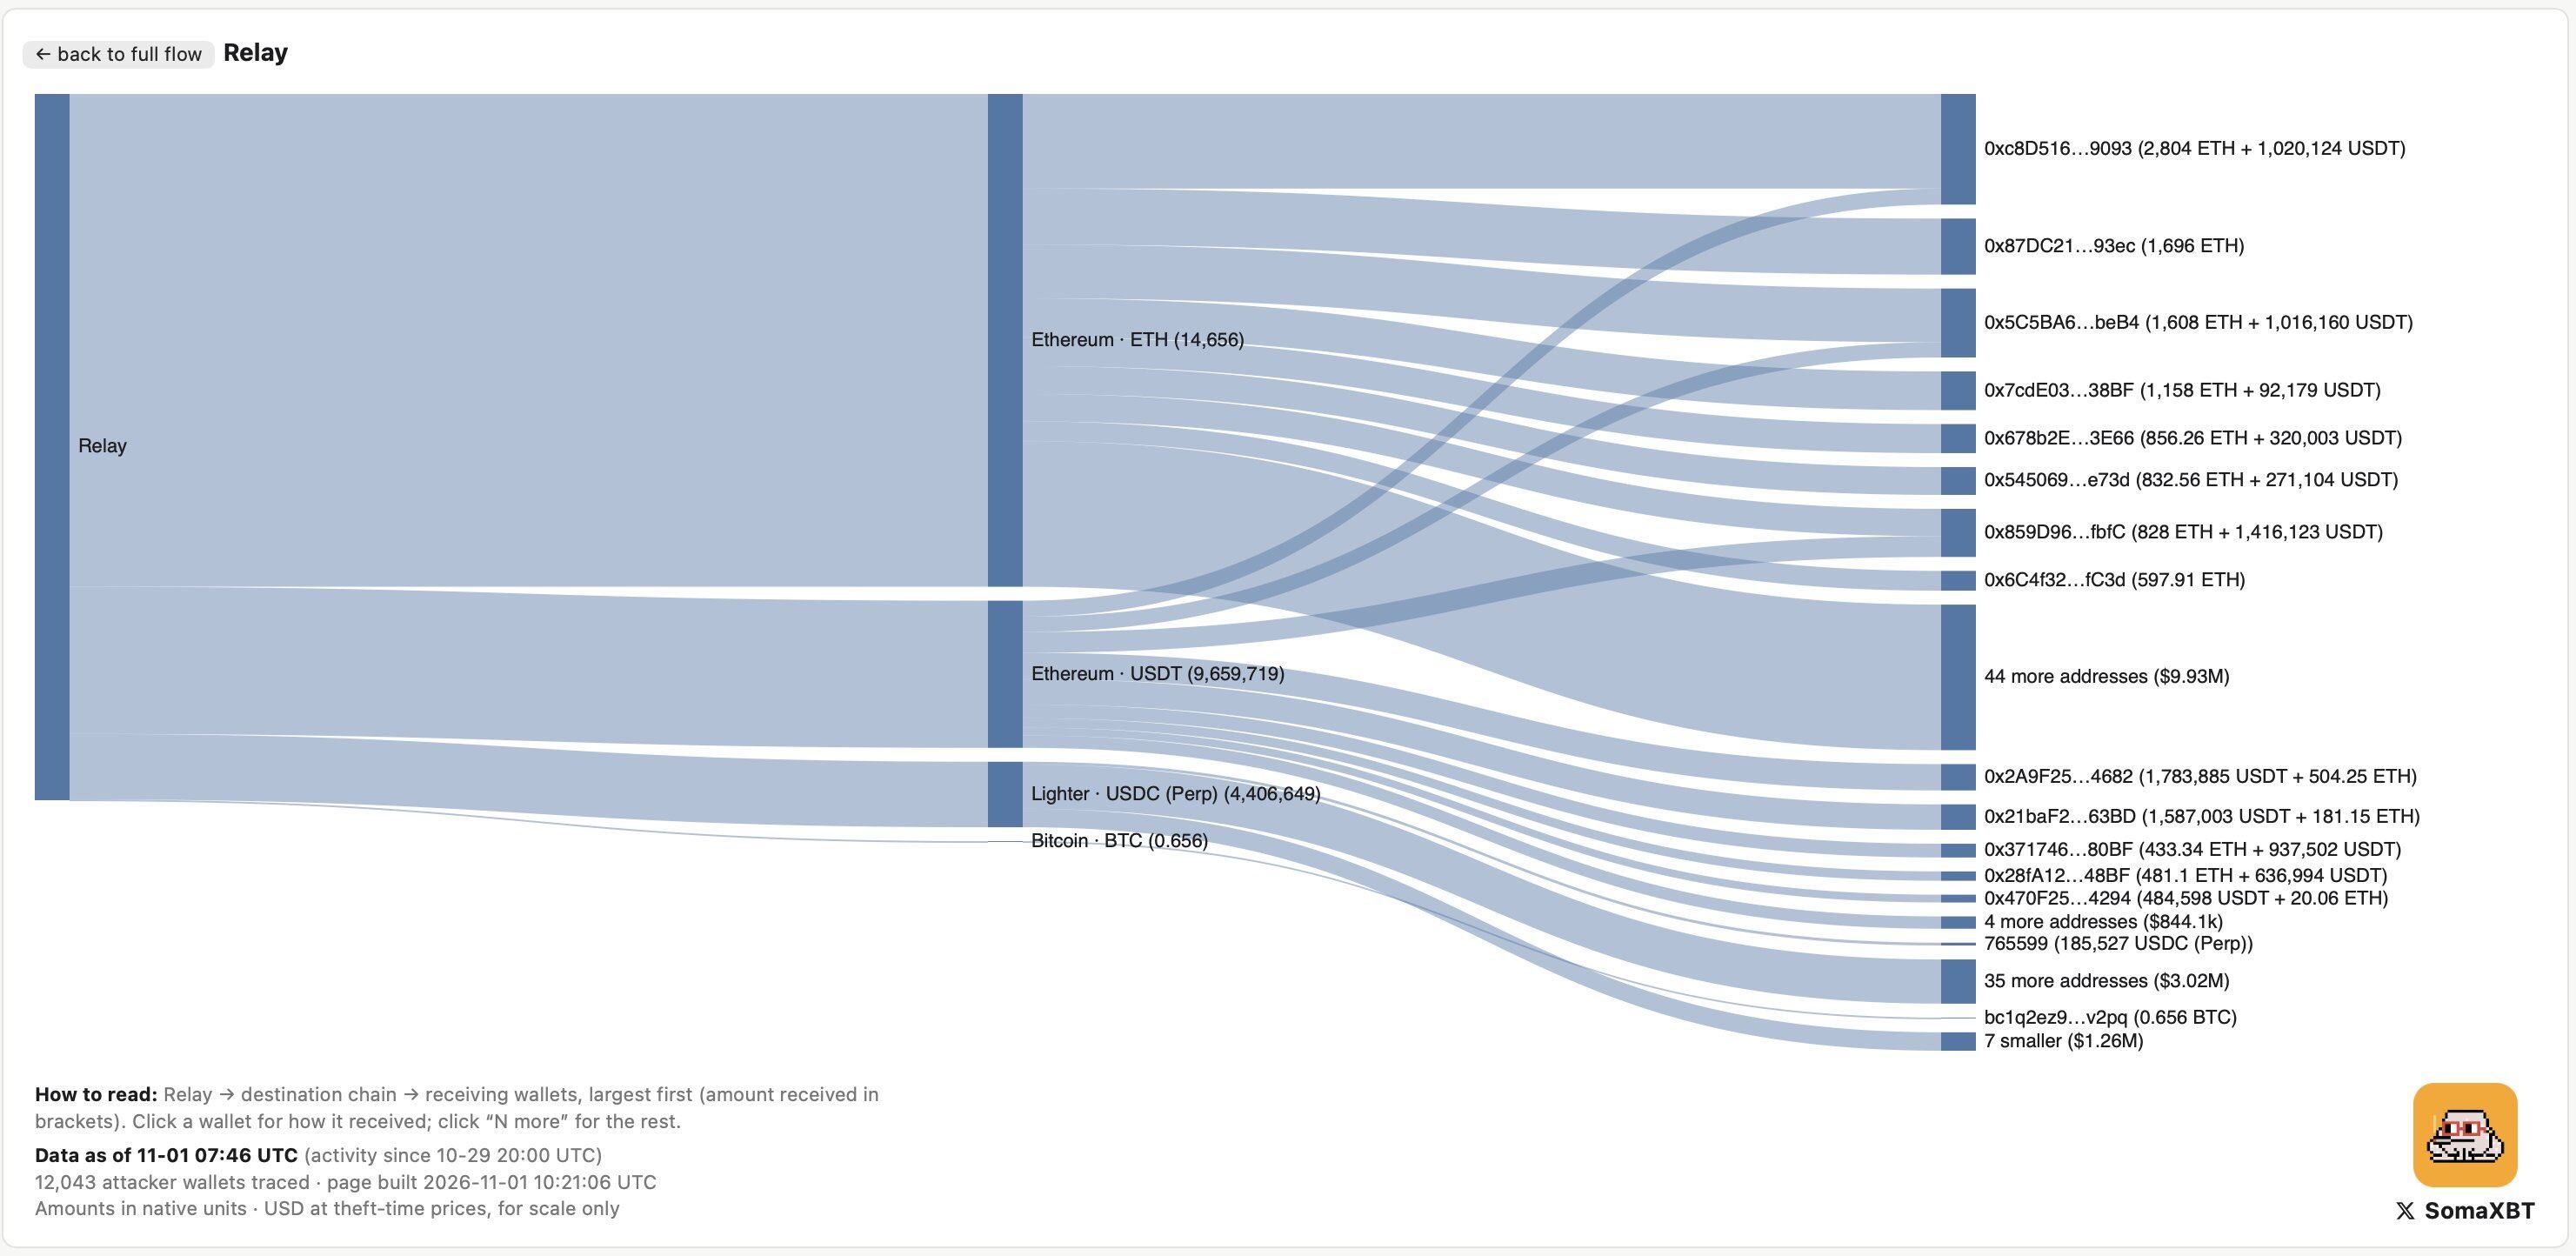
在过去的 TraderTraitor 黑客攻击事件中,Relay 几乎没有参与赃款清洗,但在这次事件中,它成为了攻击者从波场网络转移资金的第二大通道。 攻击者通过 735 笔存款,向 Relay 转入了 3764 万 USDT 和 3928 万 TRX。
最终到账的资金包括:
- 14,656 ETH,分散至 52 个地址;
- 966 万 USDT,分散至 12 个以太坊地址;
- 441 万 USDC,转入永续合约 DEX Lighter 的 43 个账户(这些资金此后已全部被转走);
- 0.656 BTC,转入比特币网络。
资金转移的速度相当惊人。最大的资金接收地址(0xc8D516a53e28909d9eAB92642938762eA36F9093)通过 97 笔交易累计收到 2804 ETH 和 102 万 USDT,其中某个波场钱包几乎每分钟都会向其输送约 10 万 USDT。
此外,353 万 TRX 和 119 万 USDT 被退回攻击者的波场钱包,随后再次转出。
下图展示了通过 Relay 转移的资金最终流向哪些区块链,以及对应的接收钱包。
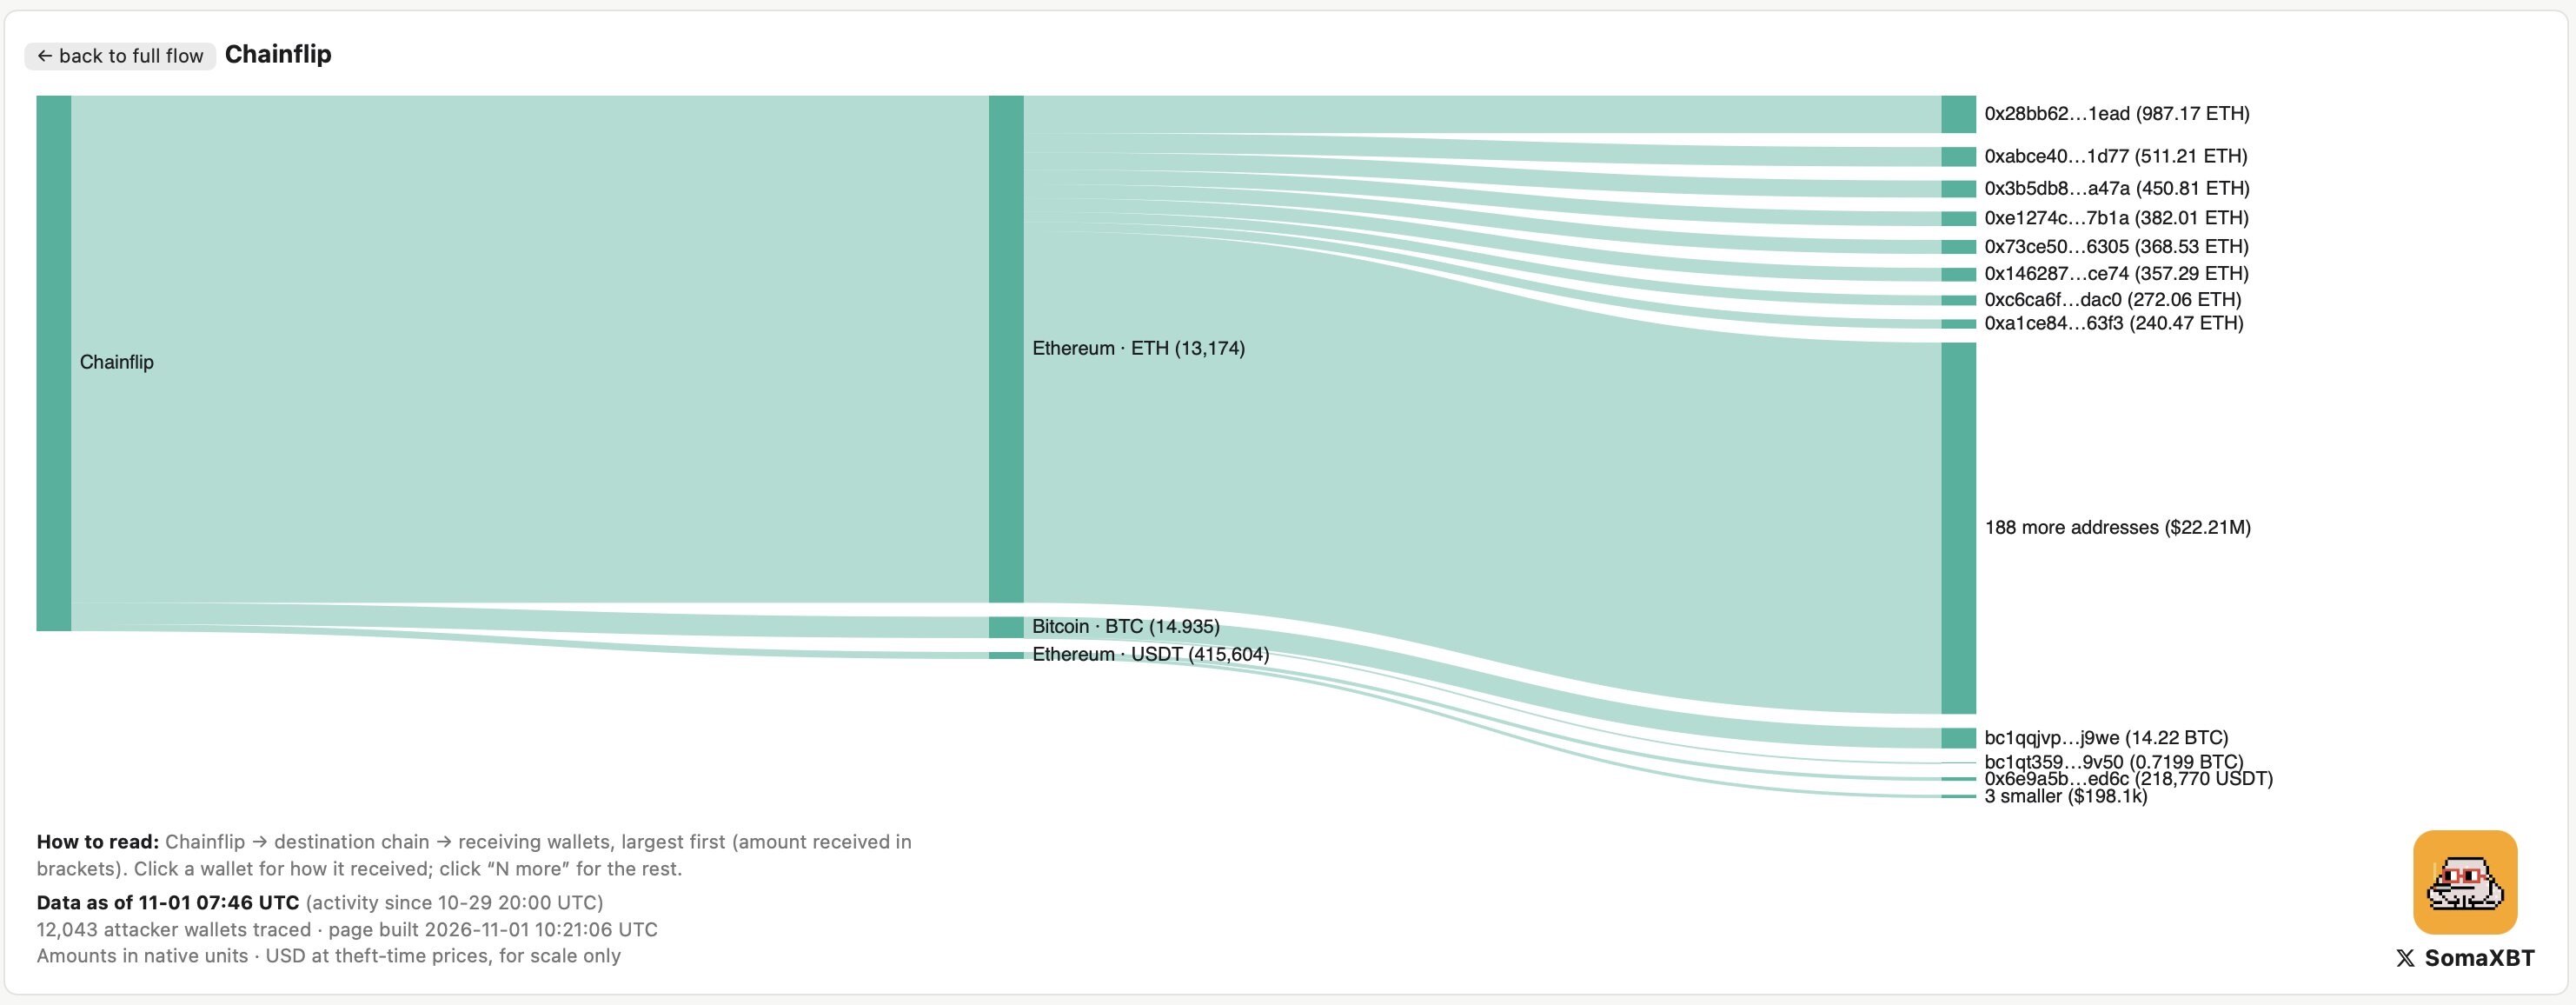
出逃路径三:Chainflip
Chainflip 是攻击者使用的第三大通道,也是整个过程中情况最混乱的一条路径。
攻击者通过 571 笔存款,向 Chainflip 转入了 4971 万 USDT,但其中相当一部分兑换交易失败。每次交易失败后,资金都会被退回一个新创建的波场钱包,随后攻击者又会立即将这笔钱重新转入 Chainflip,尝试再次兑换。
累计有 1791 万 USDT 因交易失败而被退回,并重新发起转账,其中部分资金甚至被反复尝试了数次。
最终成功转出的资金包括:
- 13,174 ETH,分散至 196 个以太坊地址;
- 415,604 USDT,转入以太坊;
- 14.94 BTC,转入 2 个比特币地址。
下图展示了通过 Chainflip 转移的资金最终流向哪些区块链,以及对应的接收钱包。
出逃路径四:Symbiosis
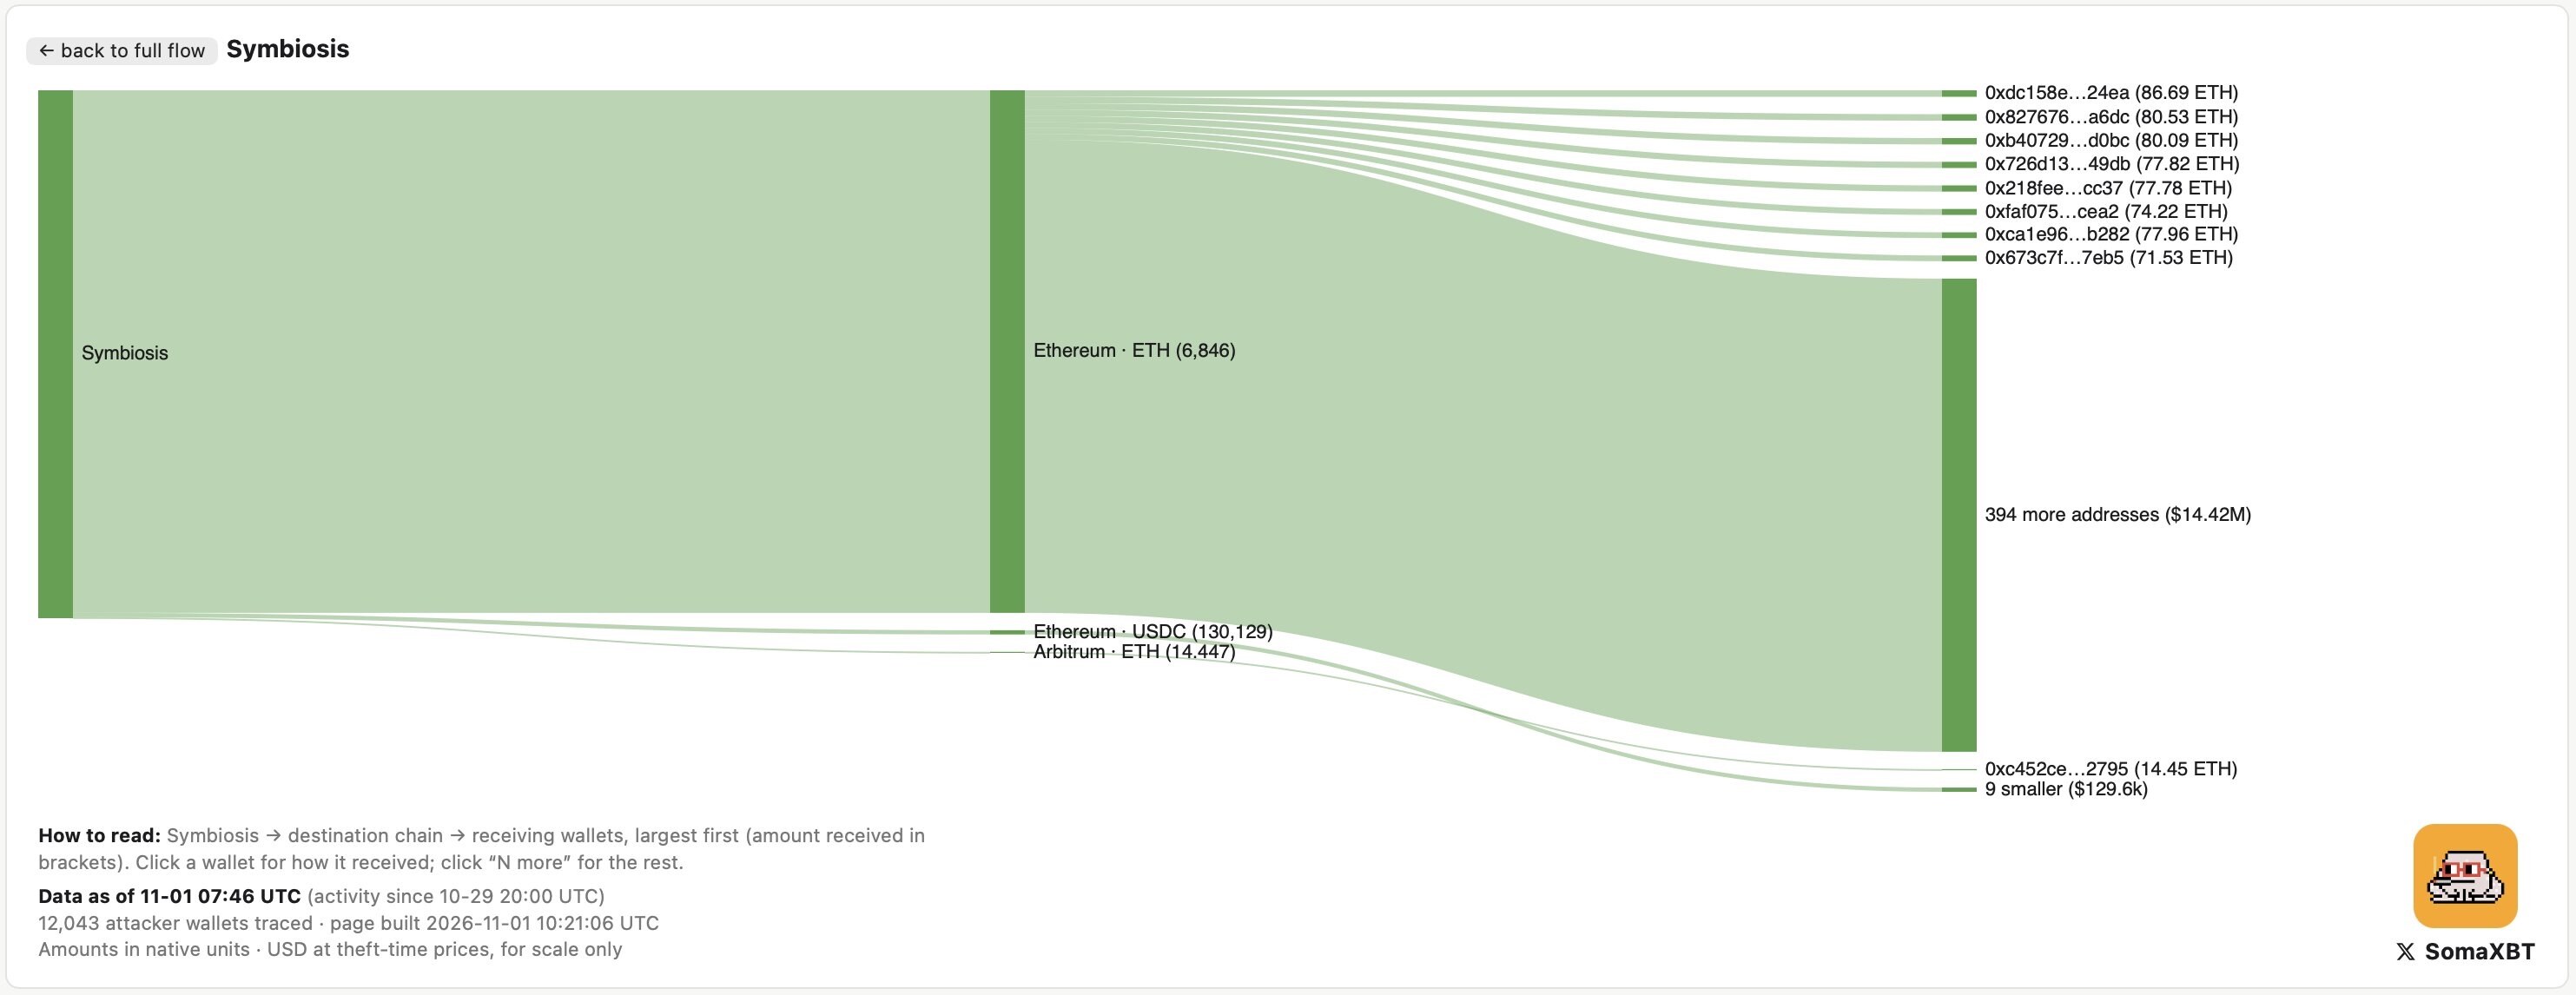
Symbiosis 是第四大资金转移通道。 与前面几条路径不同,攻击者在这里采取了广撒网的方式,而非集中进行大额转账 —— 他们通过 1367 笔小额存款,向 Symbiosis 转入了 4971 万 TRX。
最终到账的资金包括:
- 6846 ETH,分散至 402 个以太坊地址;
- 130,129 USDC,转入以太坊;
- 14.45 ETH,转入 Arbitrum。
另有 28 笔存款(共计 104 万 TRX)兑换失败,随后以 33.6 万 USDT 的形式退回攻击者的波场钱包。
下图展示了通过 Symbiosis 转移的资金最终流向哪些区块链,以及对应的接收钱包。
其他路径
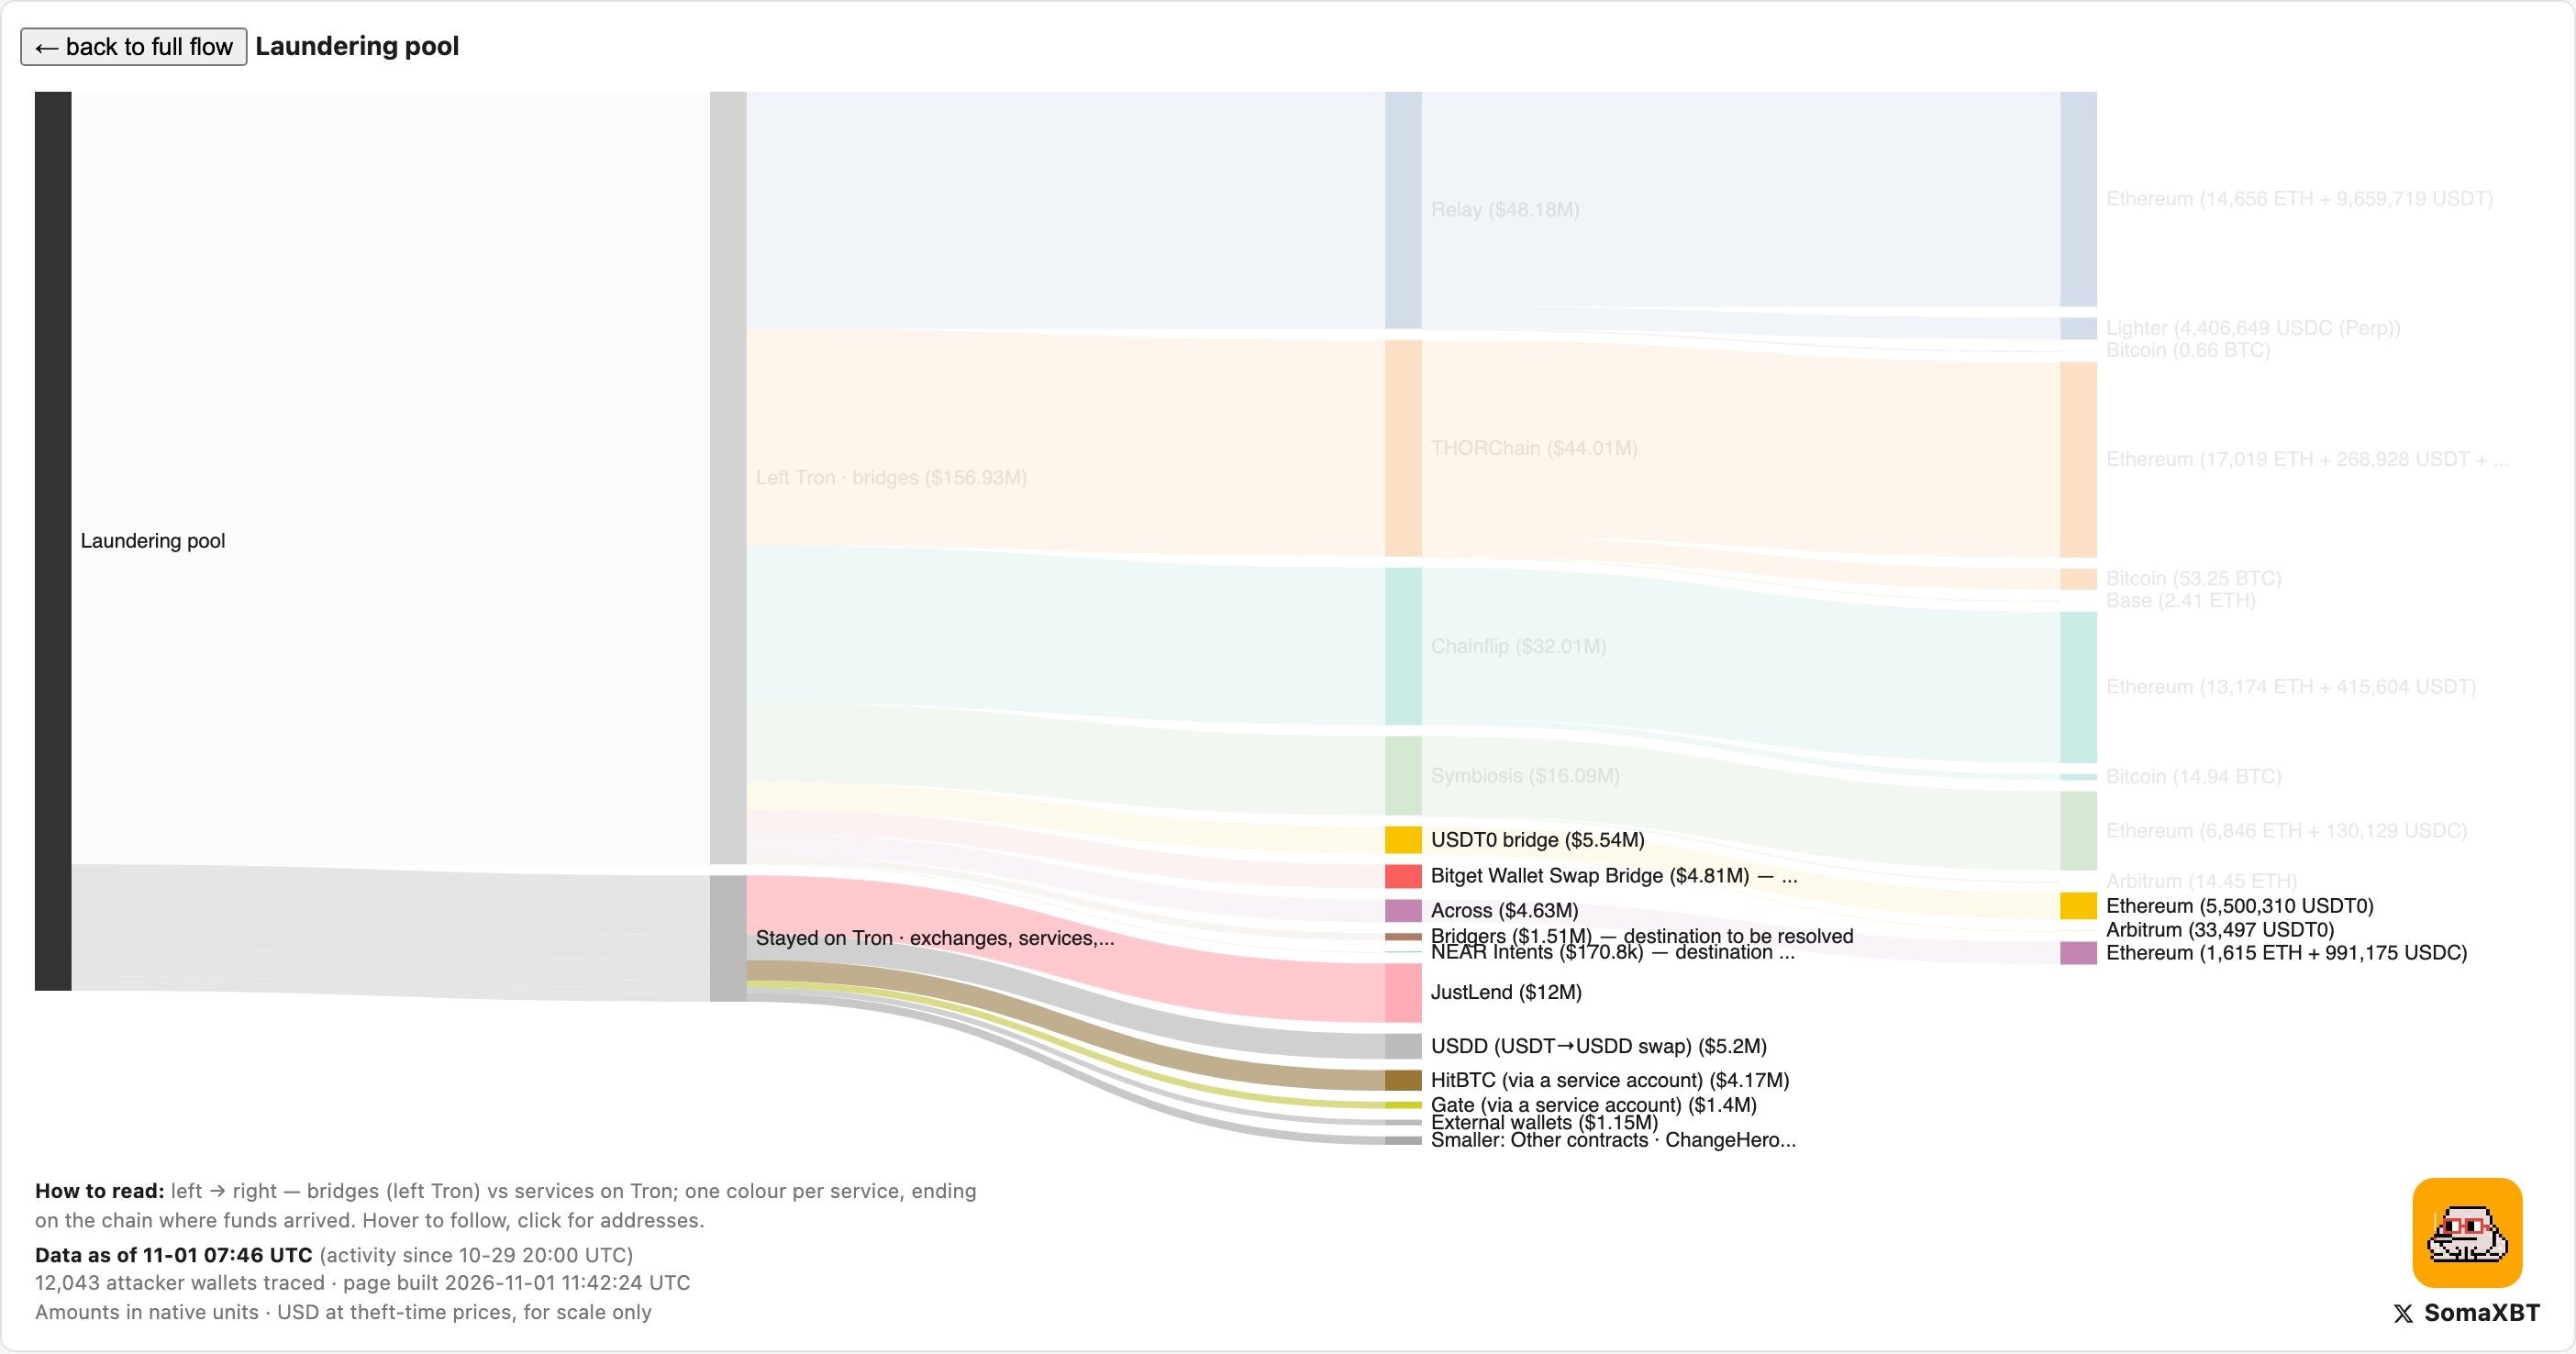
除了上述几条主要路径,攻击者还通过其他渠道转移了资金。
从波场网络转出的其他资金流向如下:
- Bitget Wallet: 约 4170 万美元。其中,3690 万美元通过其“兑换 + 跨链”功能转移,481 万美元通过其跨链桥转移。这是目前仍有大量资金去向尚未查明的一条路径,相关目的地由该服务掌握,仍有待进一步确认。
- USDT0: 569 万 USDT 兑换为 550 万 USDT0,转入以太坊,另有 3.35 万 USDT0 转入 Arbitrum。剩余 15.85 万美元未能成功交付,仍滞留在跨链桥中,可能已被冻结。
- Across Protocol: 463 万 USDT 兑换为 1615 ETH 和 99.1 万 USDC,转入以太坊。
- Bridgers: 151 万美元。
- NEAR Intents: 17.1 万美元。
Bridgers 和 NEAR Intents 两条路径的最终资金去向仍有待确认。
仍留在波场网络上的资金如下:
- JustLend:1200 万美元,以及通过 USDT 兑换 USDD 转移的 520 万美元;
- HitBTC 和 Gate 的服务账户:分别有 417 万美元和 140 万美元;
- ChangeHero:43.2 万美元;
- Fixed Float 及其他小型服务。
下图重点展示了这些规模较小的资金转移路径,以及仍然留在波场网络上的资金。
当前资金状况
截至发文,攻击者在波场网络上仍有约 750 万美元,已经跨链转出的资金则继续在以太坊和比特币网络上流动。
至于仍由攻击者控制、存放在其他区块链上的 30 亿美元以上资产(包括 18,270 BTC、约 51.9 万 ETH、2.33 亿 XRP 和 97 万 SOL),目前基本尚未被转移。
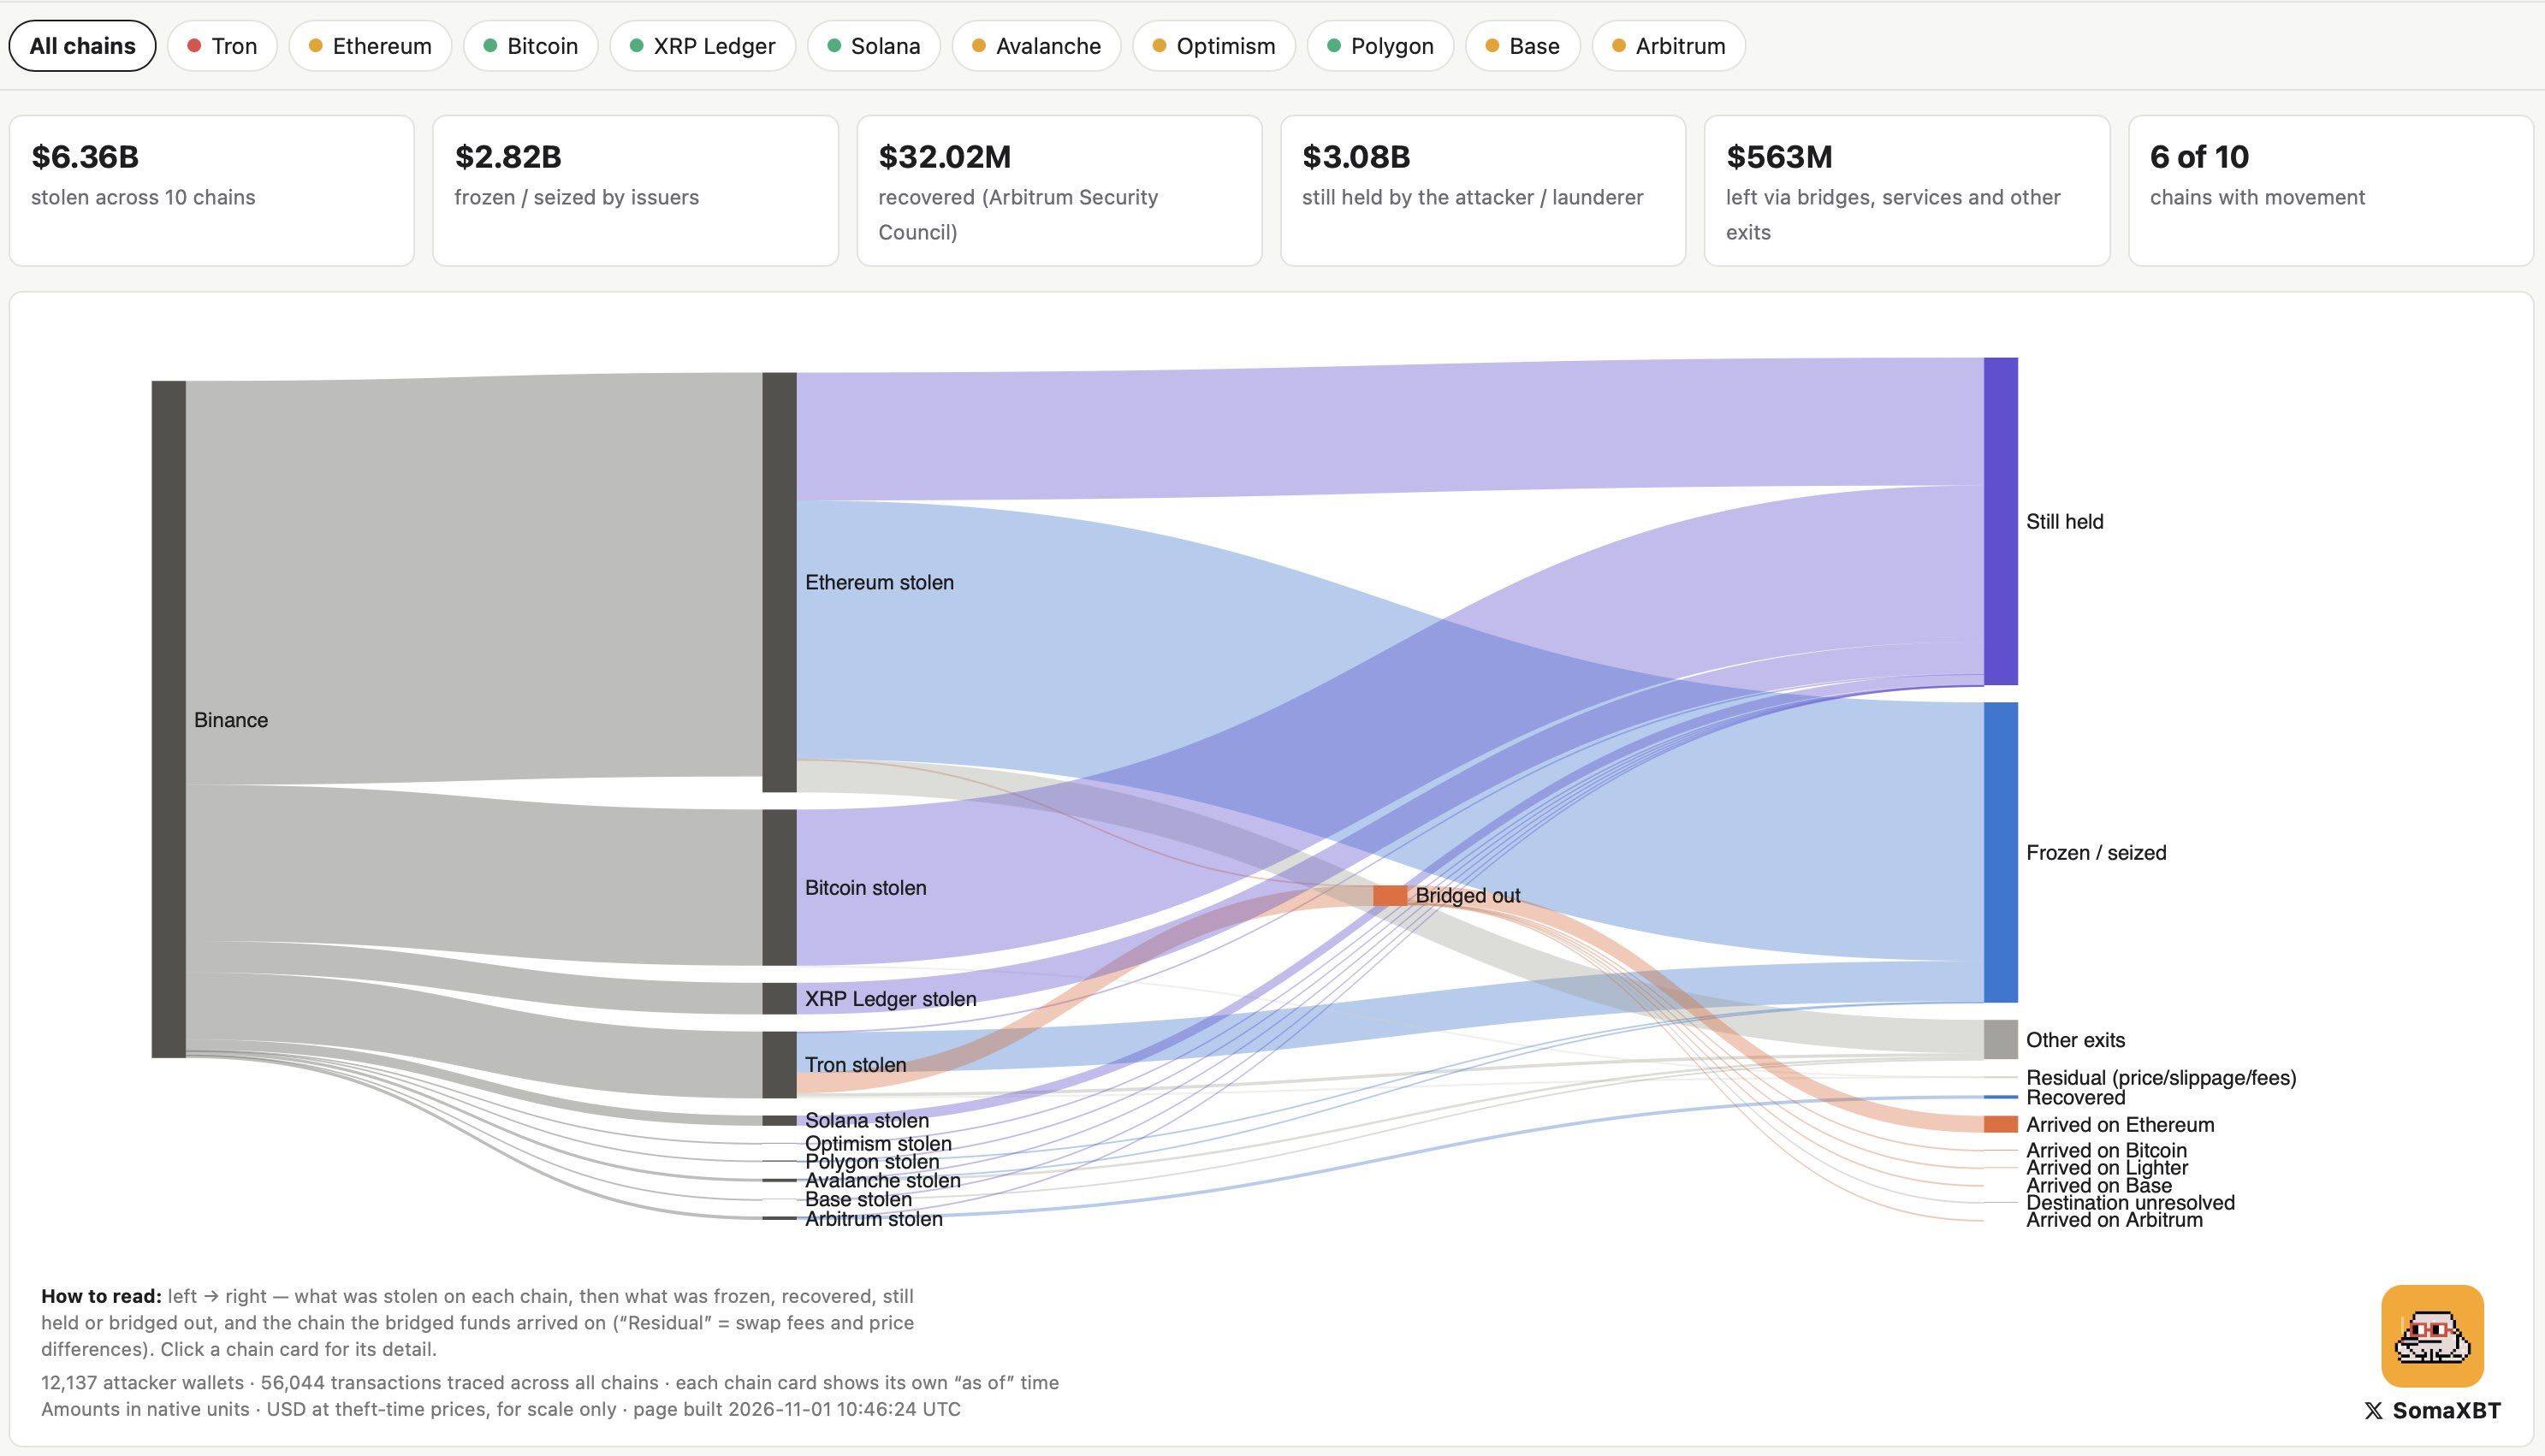
以上就是攻击者在波场网络上的完整资金流向追踪,大约 2.42 亿美元在两天左右的时间里已被洗出。 我仍在继续追踪这些资金在以太坊和比特币网络上的流动情况,同时密切关注仍未被转移的 30 亿美元以上赃款。