

北韓駭客兩天內在 Tron 鏈上洗出約 2.42 億美元的幣安贓款,四座跨鏈橋與兌換服務經手約 1.4 億美元;FBI 要求 THORChain 節點營運者封鎖相關地址,共同創辦人只說節點沒有未公開資訊,未承諾照辦。
(前情提要:
FBI 定調幣安63億鎂竊案是北韓幹的,籲業界團結封鎖600個洗錢地址
)
(背景補充:
北韓駭客的養成:從小挑資優生、住平壤大公寓,偷幣替金正恩養核武
)
本文目錄
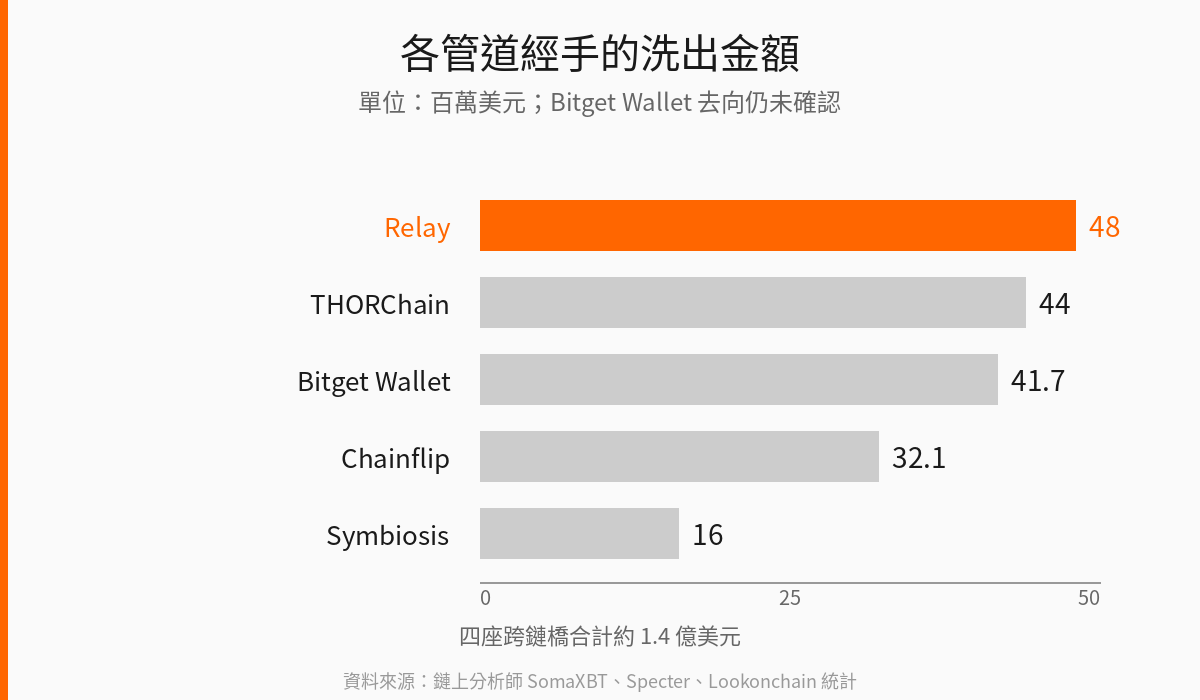
Toggle北 韓駭客在兩天內把從幣安偷來的 2.42 億美元洗出 Tron 鏈。鏈上分析師 SomaXBT 在 X 上 公布的統計 顯示,多數贓款是經由跨鏈橋與兌換服務離開 Tron,其中 Relay 經手 4,800 萬美元最多;同一時間,FBI 正要求 THORChain 的節點營運者封鎖這批地址。
這批贓款的規模比先前揭露的更大。SomaXBT 指出,駭客光在 Tron 鏈上就取走約 6.28 億美元,在 Tether 凍結 3.787 億 USDT 之後,還有約 2.49 億美元可以搬。兩天內被洗出的 2.42 億美元裡,大約 1.94 億美元經跨鏈橋與兌換服務離開 Tron,2,600 萬美元還留在鏈上,另有約 2,200 萬美元被手續費、滑價與價格波動吃掉。
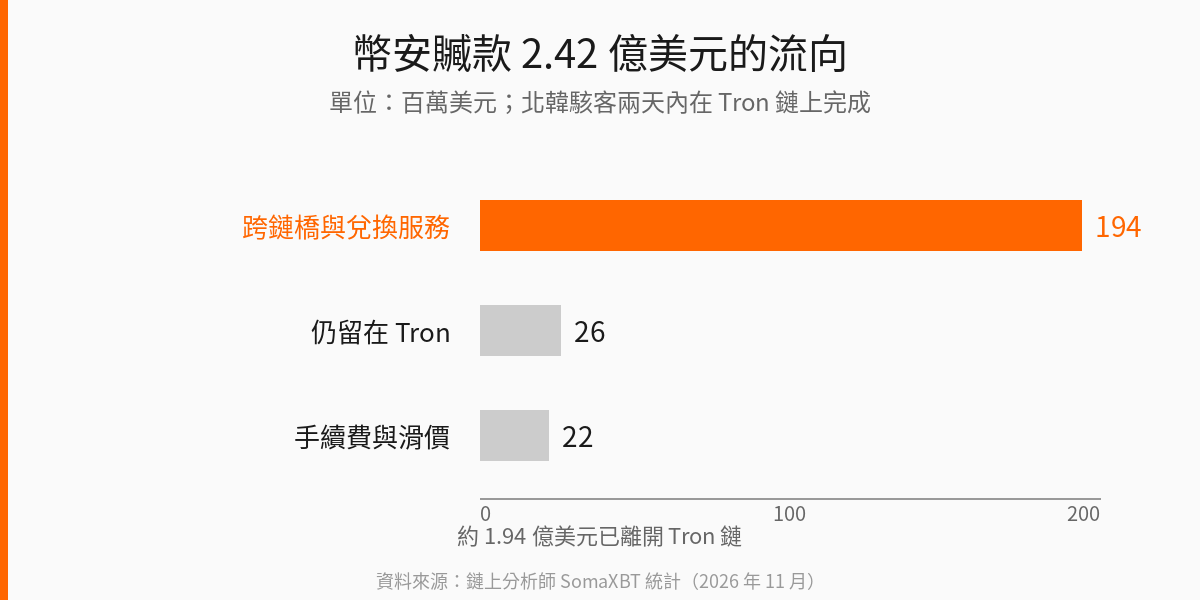
資金管道相當分散。根據同一份統計,Relay 吃下 4,800 萬美元、THORChain 4,400 萬美元、Chainflip 3,210 萬美元、Symbiosis 1,600 萬美元,四者合計約 1.4 億美元;Bitget Wallet 另經手 4,170 萬美元,但這筆錢最後流向何處仍未釐清。
幣安在週四損失約 63 億美元,寫下加密貨幣史上最大竊案。FBI 週六與美國特勤局、國稅局刑事調查部門 共同發布警示 ,把這起攻擊歸因於北韓的 TraderTraitor 組織,並公布 608 個以太坊地址、19 個比特幣地址與 1 個 Solana 地址,名單上沒有任何 Tron 地址。
FBI 要 THORChain 選邊
FBI 在警示中指出,駭客正把竊得的資產「主要轉換成以太幣」,預期資金會繼續透過 DeFi 協議與即時兌換服務洗白,因此要求 THORChain 的 THORNode 節點營運者,連同 RPC 節點、即時兌換與其他服務商封鎖與竊案相關的交易。TraderTraitor 自 2020 年以來就被美國政府 列為 北韓國家支援的駭客組織,業界以 Lazarus Group、APT38、BlueNoroff 等名稱追蹤,2025 年 2 月 Bybit 的 15 億美元竊案 也被歸咎於同一批人。
THORChain 技術共同創辦人 Chad Barraford 在 X 上 表示 ,THORNode 營運者手上沒有任何未公開的資訊,「不需要傳票,這對調查來說已是最好的情況」,但他連日發文都沒有說明節點是否會封鎖名單上的地址。
更麻煩的是 THORChain 自己也出了狀況。Chainalysis 在 X 上 說明 ,週六一次以太坊重組讓 THORChain 對一筆 10 ETH 的存款重複退款,系統因此緊急暫停,這個暫停也讓所有人(包括駭客)無法再透過它多數的橋進行兌換。截至美國東部時間週日下午 1 時 20 分,THORChain 連線的 13 條鏈中有 10 條仍在停擺,Tron 自週六中午起就停止交易。
統計顯示,駭客一共把 1.851 億 TRX 與 383 萬 USDT、分 2,697 筆送進 THORChain,協議則付出 17,019 ETH 給 170 個地址、53.25 BTC 給 20 個地址。駭客在這條路上損失約 12% 給手續費與滑價,前端介面賺進約 145,800 RUNE、價值約 9.5 萬美元。2025 年 Bybit 案時,Lazarus 同樣用 THORChain 把大量以太幣換成比特幣。
Relay、Chainflip、Symbiosis 的回應
Relay 是這次洗錢的主角。SomaXBT 統計,它收到 3,764 萬 USDT 與 3,928 萬 TRX、共 735 筆,而在過去 TraderTraitor 的洗錢活動中,這個協議幾乎沒有出現過。鏈上分析師 Specter 統計 ,駭客在七小時內就透過 Relay 橋接 3,800 萬美元;Relay 曾表示會用第三方風險資料(包括 Chainalysis)與內部黑名單篩查交易地址。
以太坊上的去向也留下痕跡。Etherscan 資料顯示,有一個地址在約 80 分鐘內、分 97 筆從 Relay 的路由與求解器收到 2,804 ETH 與 102 萬 USDT,接著在 CoW Protocol 把 USDT 換成以太幣,再把約 3,257 ETH、價值約 740 萬美元轉到四個新地址,這五個地址都不在 FBI 的名單上。
週日駭客開始處理 Solana 上的部位。Lookonchain 指出 ,駭客把 970,522 SOL、約 9,590 萬美元透過 Relay 換成比特幣;那個 Solana 錢包是 FBI 名單上唯一的 Solana 地址,在 Lookonchain 發文前一小時內移動了 486,970 SOL(約 4,640 萬美元),發稿時仍持有約 466,700 SOL。
Chainflip 收到 4,947 萬 USDT、共 571 筆,但許多交換失敗,失敗款項被退款到新的 Tron 錢包後又重新送回,金額達 1,791 萬 USDT;Chainflip 去年曾為阻擋 Bybit 駭客規劃升級。Symbiosis 則在 X 上 回應 ,已發現有人試圖透過它移轉幣安贓款,正與幣安聯絡,「我們的篩查是為正常流量設計的,對於快速移動、手法複雜的資金,部分機制確實存在缺口,我們會陸續補上」;駭客一共把 4,971 萬 TRX、分 1,367 筆小額存入 Symbiosis,該協議 9 月自家比特幣橋遭攻擊後曾追回 15 BTC。
自動化洗錢,但不像 AI 代理
Elliptic 觀察到這輪洗錢的節奏異常規律。主錢包連續 31 小時每小時付款,最長停頓不超過 46 分鐘,相同金額在 THORChain 的存款中反覆出現,其中一筆重複了 19 次;當橋拒絕存款,新錢包會自動把資金重送到同一個目的地。
Elliptic 共同創辦人 Tom Robinson 表示,這些活動看起來不涉及 AI 代理,「模式重複而靜止:相同的金額、相同的節奏、相同的路徑,一小時接一小時」,測試交易與整數金額的補充則指向「由人做決策、指令碼做重複工作」。相較之下,2025 年 Bybit 案的洗錢節奏更貼近人類的作息。
凍結的極限
Elliptic 已確認約 28.5 億美元被凍結或扣押,相當於它統計的 64.3 億美元竊款中約 44%,其中 94% 是穩定幣;比特幣、XRP Ledger、Solana 與 NEAR 上則完全沒有資金被凍結。另有約 32.5 億美元躺在任何發行商都無法凍結的資產裡,包括 18,327 BTC 與 2.33 億 XRP。Tether 凍結的 USDT 分散在兩個攻擊者錢包,分別為 3.127 億與 6,599 萬美元;FBI 名單上的 19 個比特幣地址,18,270 BTC 一動也不動。(幣安官方估計損失約 63 億美元,Elliptic 的統計口徑為 64.3 億美元。)
穩定幣之外的資金則轉進「不可凍結」的包裝。Chainalysis 在 X 上 指出 ,駭客把穩定幣存入 Tron 上的 DeFi 協議換取存款憑證代幣,這類代幣無法被凍結,之後再從新地址贖回;Chainalysis 沒有點名是哪個協議,其他鏈上分析師認為是 JustLend。TRM Labs 表示,有 3 億 USDT 流入一個 Tron 錢包,該錢包開始把資金供給 JustLend:Tronscan 資料顯示它把 1 萬 USDT 放進 JustLend、在去中心化交易所把約 2.34 億 USDT 換成 TRX,並把 6,599 萬 USDT 送進其中一個被凍結的錢包。
市場影響與後續觀察
這起事件的意義,在於執法壓力第一次這麼直接地壓在跨鏈協議身上。過去一年,穩定幣發行商與中心化交易所是執法單位最有把握的兩個節點:Tether 一鍵凍結 3.787 億 USDT,就是這輪洗錢被迫放慢的直接原因。但當資金轉進無需許可的跨鏈橋,FBI 只能「籲請」節點營運者配合,THORChain 的回應也證明這條路沒有強制力。
這也解釋了為什麼洗錢路線與一年前幾乎一模一樣。2025 年 Bybit 案中,Lazarus 同樣把大量以太幣經 THORChain 換成比特幣,事後追討成效有限;一年後,同一批人換用 Relay 為主、THORChain 為輔,把同樣的手法再跑一次,被點名的四個協議裡卻只有 Symbiosis 公開承認篩查有缺口。對持有人而言,這代表凍結只能鎖住穩定幣的部分,比特幣與 XRP 那 32.5 億美元幾乎確定追不回,鏈上資產的「可凍結比例」將成為評價交易所與跨鏈橋風險的新指標。
後續有三個觀察點。第一,THORChain 節點是否真的加入封鎖名單:若加入,等於無需許可的協議向執法傾斜,將直接測試 RUNE 社群對「抗審查」定位的共識。第二,Bitget Wallet 經手的 4,170 萬美元去向仍未確認,這條線索可能比橋更有價值。第三,FBI 名單上完全沒有 Tron 地址,但留在 Tron 的贓款最多,JustLend 這類存款憑證路徑是否成為下一波凍結與監管重點,值得持續追蹤。
?相關報導?
幣安遭駭客估得手 18,270 枚比特幣、49 萬枚 ETH 越滾越多,穩定幣凍結近 30 億鎂
幣安駭客倒貨七種山寨幣:UNI 賣最多、ENA 慘崩 16%,共換 70,480 枚 ETH
幣安遭駭懶人包(持續更新):發生什麼事、賠付、凍結、Binance 提款進度一次看
復盤幣安熱錢包遭駭 62.8 億美元!55 分鐘 8 鏈被搬空,凍結戰開打
幣安 Binance 遭駭又是北韓 Lazarus 幹的?鏈上分析公司:可能性很高