

作者:Nancy,PANews
Ledger供应链攻击事件持续发酵。随着更多异常设备案例曝光、潜在风险经销商浮出水面,这场由第三方经销渠道引发的安全风波正不断扩大。尽管Ledger称其自身系统及直销渠道未受影响,但事件已将硬件钱包的供应链安全问题推至台前。
比盗币事件本身更值得警惕的,是用户信任正在动摇。曾被视为守护加密资产重要防线的硬件钱包,如今正面临一场信任压力测试。这场危机考验的不只是Ledger的品牌声誉,更是整个硬件钱包行业赖以生存的安全信任基础。
Ledger供应链攻击疑云扩大,安全人员坦言攻击者技术高超
随着更多异常样本和潜在风险渠道浮出水面,Ledger供应链安全危机的影响范围正引发越来越多关注。
10月11日,加密分析师Darkfost发文称,CryptoBilis相关安全事件曝光后,社区讨论中又出现了其他可能存在风险的经销商,包括部分Lazada平台商家。目前,Ledger尚无法确认CryptoBilis是否为唯一涉及风险的销售渠道。考虑到部分经销商在区域分布上存在关联,Darkfost认为,不能完全排除多个渠道供应链同时遭到破坏的可能。
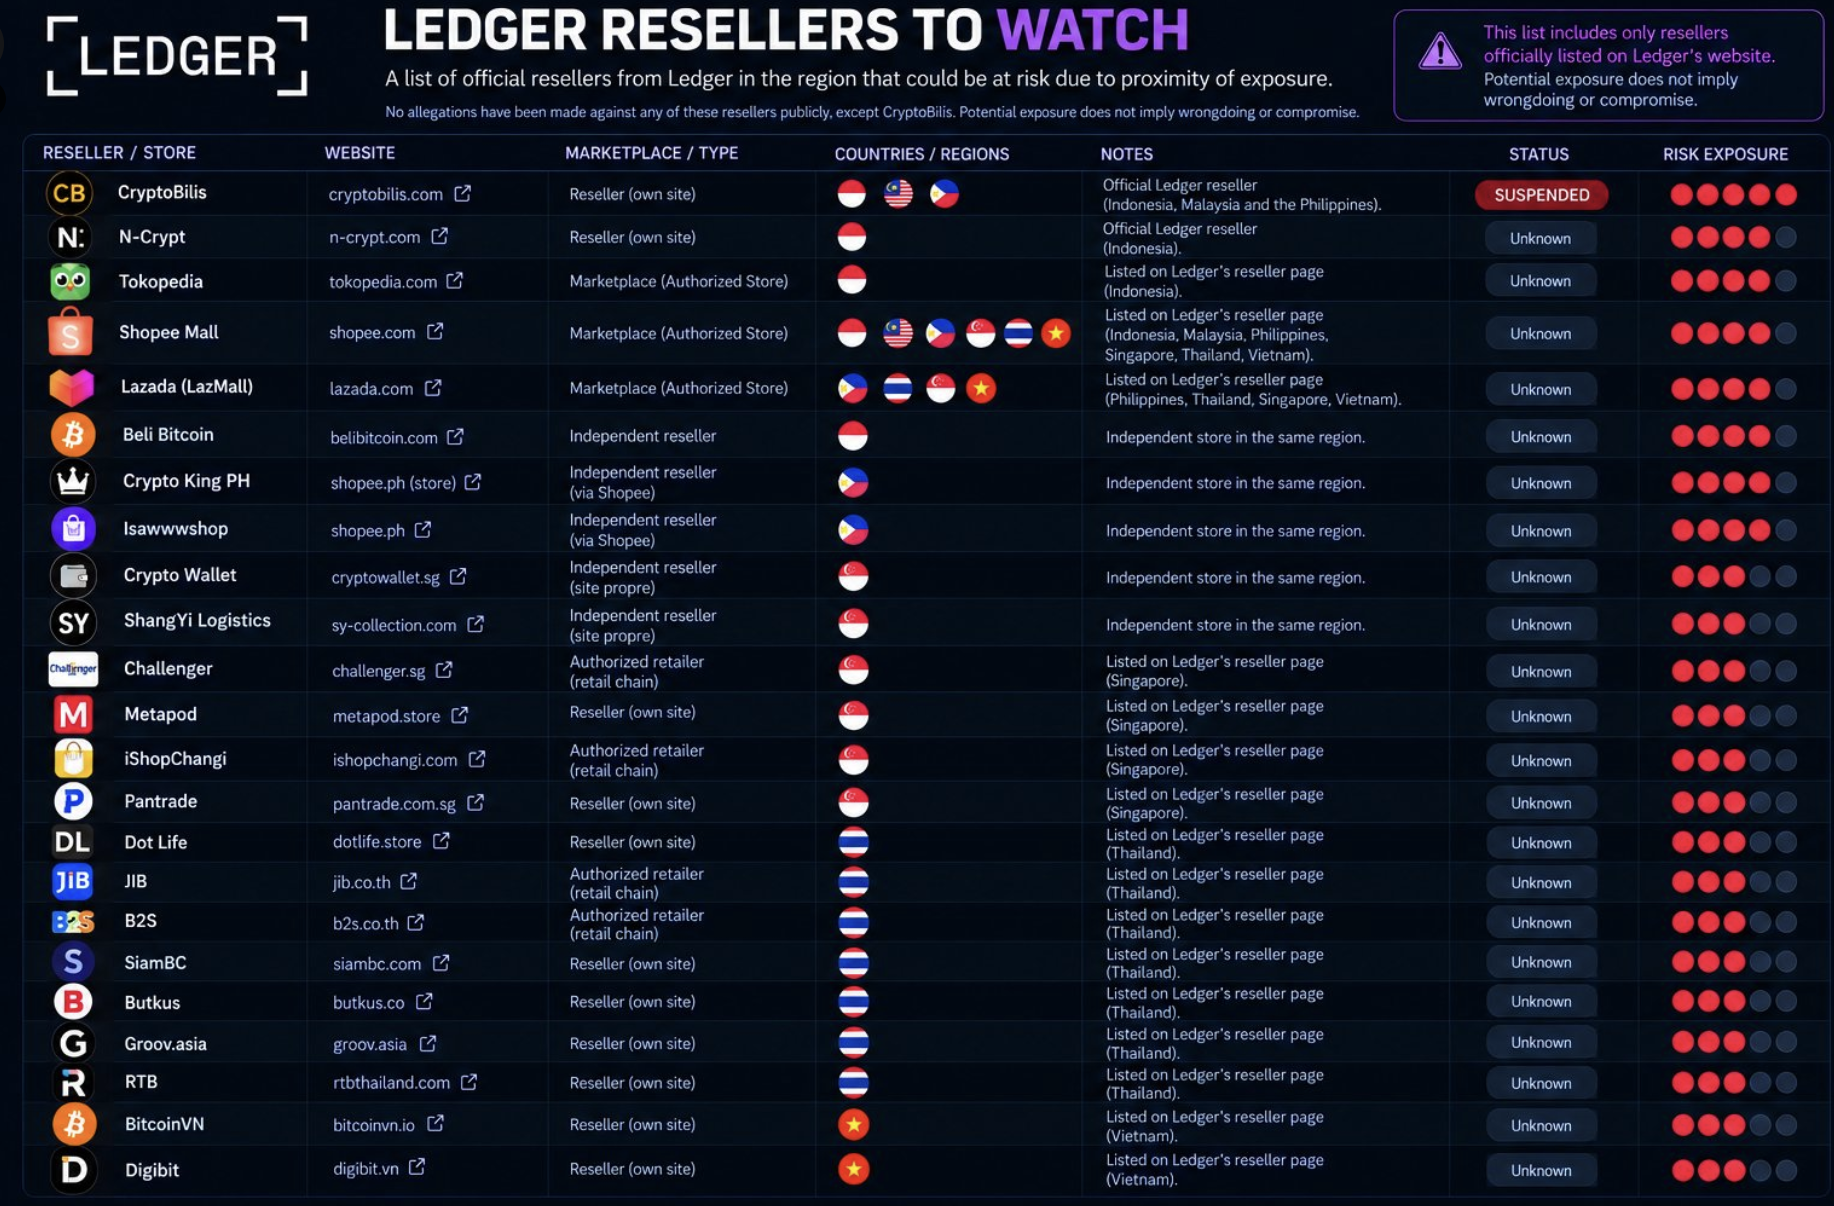
基于社区披露的信息,他整理了一份“潜在风险Ledger经销商”名单,涉及20多个经销商。尽管相关风险尚未得到证实,但他仍提醒用户,若在过去6个月内通过名单所列渠道购买过Ledger硬件钱包,应审慎评估设备安全性,并考虑将资产迁移至新的安全设备。
与此同时,疑似相关案例陆续在亚洲、南美和欧洲等地出现,进一步加剧了市场对攻击波及范围的担忧。安全研究人员Johannes披露,一名用户从欧洲一家Ledger官方经销商处购买硬件钱包数周后,发现设备内部存在未经授权植入的硬件组件。Johannes表示,该植入物疑似采用较早期的设计,而更新版本的植入组件可能隐藏在屏幕后方,使检测难度进一步增加。
而疑似遭到硬件篡改的设备型号范围也在扩大。除主流产品Ledger Nano X外,高端旗舰型号Ledger Stax也被曝疑似硬件遭篡改的情况出现。推特用户@Wentrre在拆解自己的Ledger Stax后,发现主板上多出一块小板,以及一枚标注为Nordic nRF9151的蜂窝通信模块,设备内部还存在疑似天线导线。由于这些结构引发安全疑虑,该用户随后向Ledger询问设备是否存在异常。
对此,安全机构慢雾创始人余弦发布了拆解对比图,指出该异常样本中出现了额外通信模块及疑似天线导线,而官方正版Stax的参考图片中并未显示这些结构。余弦直言,此次Ledger被植入后门事件中,相关人员堪称“硬件黑”高手。
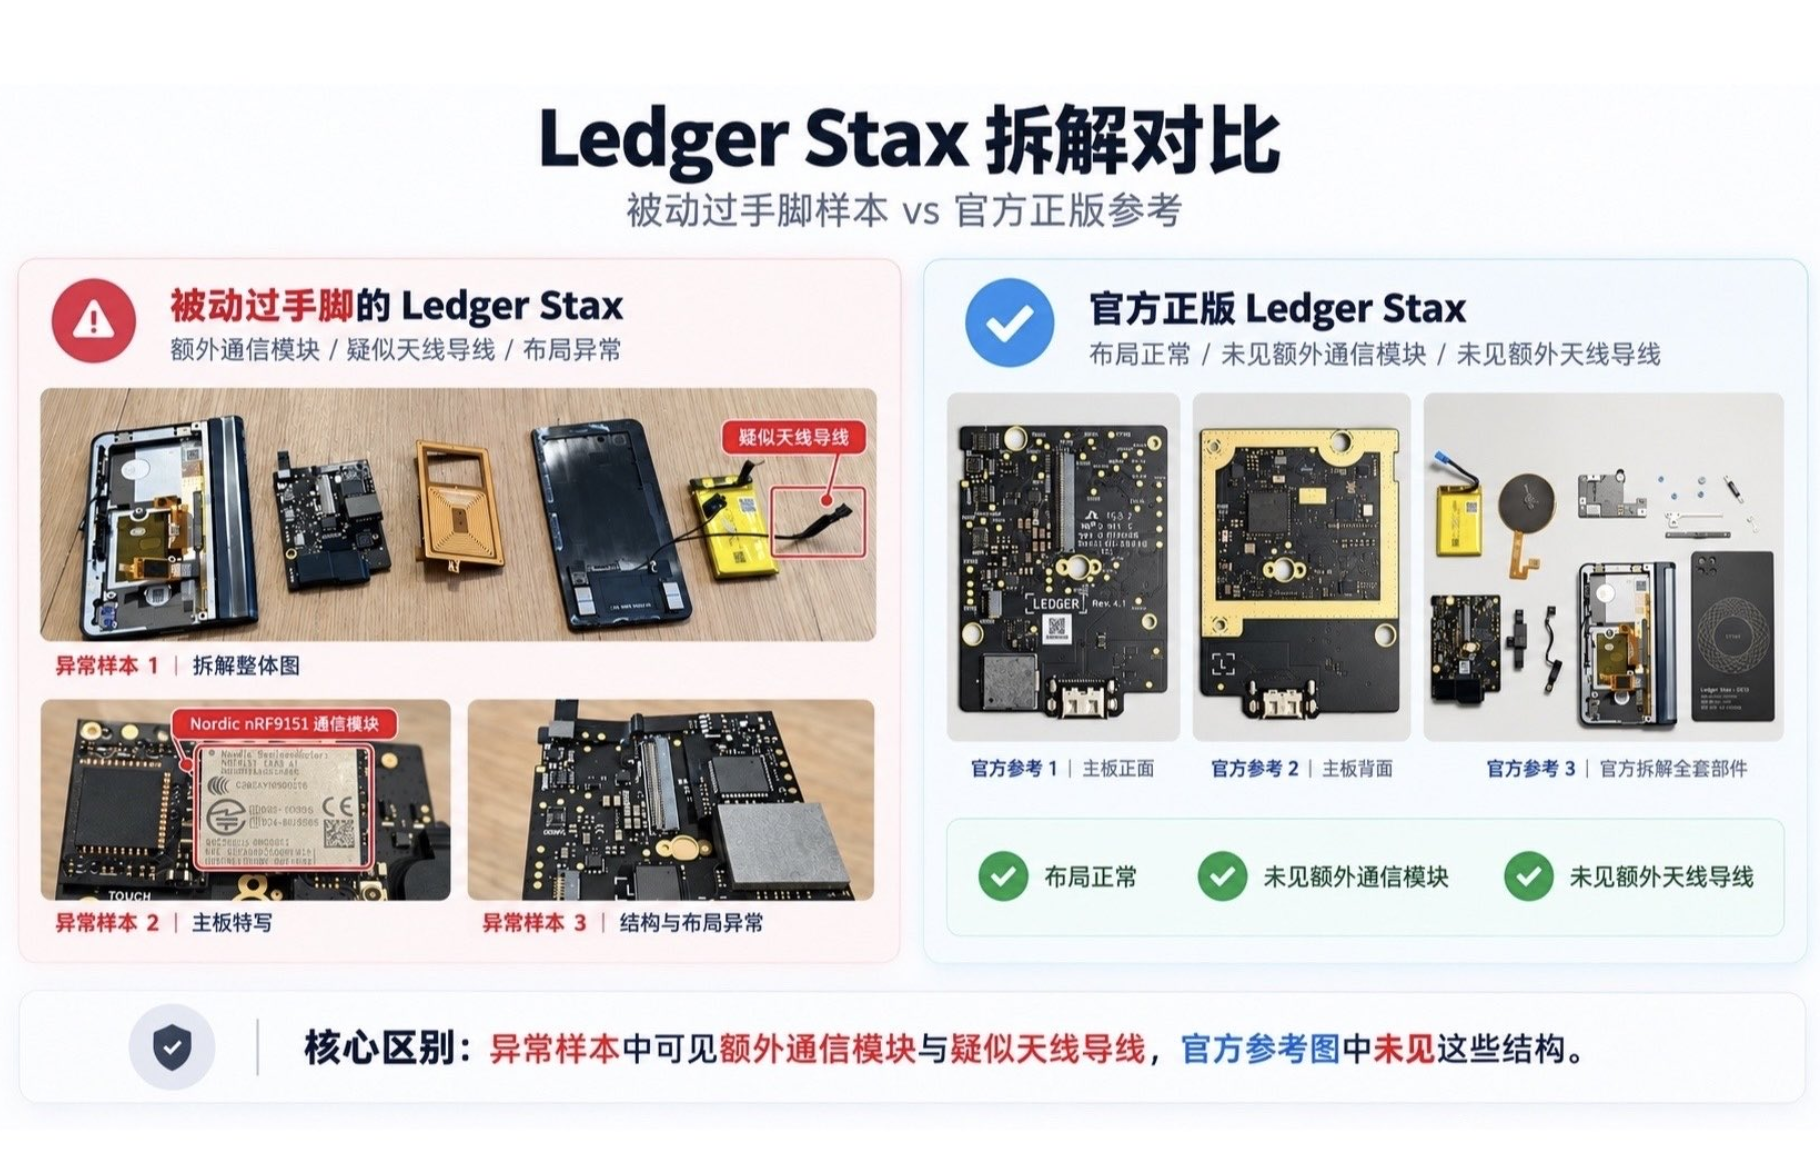
随着更多案例曝光,市场对硬件钱包安全性的担忧不断加剧。部分用户表示,已经不敢开机刚刚购入的Ledger钱包,只能暂时搁置;也有人选择自行拆解设备、公开内部照片,寻求社区和安全研究人员协助验证,社交平台上也出现了不少拆机教程。
谁能想到,原本被视为守护私钥、隔离网络风险重要防线的硬件钱包,如今却连设备本身是否可信,都成了用户需要重新确认的问题。
已披露盗币案例均涉及CryptoBilis,多家硬件钱包紧急回应
面对这起涉案金额近亿美元的黑天鹅事件,10月12日凌晨,Ledger发布了针对CryptoBilis事件的72小时更新说明,披露最新调查进展及后续应对措施。
Ledger表示,公司正与相关执法部门合作调查,目前确认受影响的设备数量有限,并已主动联系相关用户。其建议受影响用户通过官方渠道联系Ledger客服,并向当地执法部门报案。
Ledger同时强调,截至公告发布时,所有已确认的资金被盗案例,均涉及通过CryptoBilis销售的设备,公司自身系统及直销渠道未受影响。CryptoBilis目前已确认停止销售所有硬件钱包。
针对潜在受影响用户,Ledger特别提醒,切勿初始化尚未使用的相关设备;如果设备已经完成设置,则应将资产转移至通过官方渠道获取的新设备,并使用新设备生成全新的助记词。
在后续应对方面,Ledger表示将继续审查并强化分销管控及防篡改流程,同时要求分销商必须仅通过授权渠道采购产品,且绝不能将退货商品重新上架销售,并呼吁用户避免通过未经授权的渠道购买硬件钱包,以降低购入被篡改或伪造设备的风险。
值得注意的是,CryptoBilis销售的并不只有Ledger。随着事件持续发酵,OneKey、SafePal、Trezor、Tangem等硬件钱包品牌也陆续作出回应。
OneKey创始人Yishi表示,目前尚未收到相关设备受损的报告,但公司已终止CryptoBilis的授权经销商资格,并为通过该渠道购买相关产品的用户提供免费更换服务。与此同时,OneKey宣布暂停新增经销商,全面重新审核现有经销渠道。对于无法核实经营主体或最终受益人的经销商,公司将取消其授权,并计划在审核完成后公布完整的授权经销商名单。
SafePal则表示,已关注到通过CryptoBilis购买的Ledger设备发生资产被盗的相关报告,并正密切跟进事件进展。针对用户对供应链安全的担忧,SafePal介绍了其硬件钱包现有的多重防护机制,包括在首次设置时验证设备真伪及使用状态、对曾被激活的设备发出警告并显示首次激活日期,以及通过防拆封条识别包装是否曾被打开。SafePal提醒,如果用户发现任何检查结果异常,应立即停止使用设备并联系官方。
Trezor同样表示,正在积极调查CryptoBilis经销商安全事件,目前暂无迹象表明其设备受到影响。作为预防措施,Trezor已将CryptoBilis移出授权经销商名单,并停止通过该渠道销售产品。与此同时,Trezor提醒用户不要自行拆解设备,以免造成损坏;对于内置电池的Safe 7,用户还需留意相关的额外安全风险。
Tangem则从产品设计角度回应了外界的担忧。该公司表示,其卡片式硬件钱包采用安全芯片与NFC天线一体化密封设计,私钥在芯片内部生成并完成交易签名,不会离开芯片;设备固件在工厂写入后无法被修改,用户还可以通过Tangem App验证设备真伪及首次激活状态。其强调,无论用户通过官方商店、经销商还是其他渠道购买,只要App验证设备为正品,即可确保私钥仅由用户控制,其中也包括通过CryptoBilis购买的设备。
imKey也发布声明称,截至目前,尚未收到与此次事件相关的imKey设备异常或资产损失反馈。出于审慎考虑,imKey将进一步核查授权经销渠道,并根据核查结果采取必要措施,以降低渠道风险。
从这些回应来看,各家厂商都在尝试通过渠道整顿、产品安全机制说明及用户风险提示,回应市场对设备安全性的质疑。这些声明或许能够在一定程度上缓解用户的焦虑,却未必足以迅速修复已经受损的信任。
对于硬件钱包厂商而言,要真正走出危机,仍需要更具说服力的实际行动,包括透明且可验证的调查结果、清晰的风险排查与处置方案,以及能够经受检验的供应链管控和防篡改措施等。